-
The beginners guide to Infrastructure Automation — Medium
July 17, 2016 - permalink - https://medium.com/@rdsubhas/demystifying-devops-part-1-3745bf1da72e#.bvarz68oz[Summary, full note in Shaarli]
The beginner's guide to Infrastructure Automation (Medium, @rdsubhas, via cron weekly). "Encore un bon article qui explique où se situe Docker vis à vis de la CM."- Coordinated releases and snowflake servers: manual deployments over a weekend, every server set up by hand, easy mistakes (one forgotten server in the 2012 trading disruption cost over $400M), and nobody can rebuild a server that dies.
- Task runners (Bash, Perl, Python scripts): automate the steps but are neither idempotent ("user already exists" on a second run) nor portable (apt-get vs yum, coreutils differences).
- Configuration management (CFEngine, Puppet, Chef, Ansible, Salt): describe the end state (user www in group nobody, /var/www owned by www, OpenJDK 1.6) and the tool works out the diff. Idempotent and cross-platform. Pitfalls: admins writing execute "apt-get ..." everywhere, developers writing endless include_recipe; you need both ops and dev skills, sometimes the automation code is bigger than the app.
- Immutable infrastructure: always throw the old server away and start from a fresh, identical OS, so plain scripts are enough. Made practical by VMs, cloud and Vagrant. Pros: no patching live machines, no soft upgrades, zero-downtime switch. Cons: slow to provision, service discovery as IPs change, no persistent data on the server (hard for databases, NFS), co-hosting apps.
- Containers: kernel features (process groups with CPU/memory limits, chroot, virtual ethernet, mounts) give a sandbox close to a VM that starts in seconds; Unix zones, then LXC made it mainstream.
- Container images: Docker made repeatable images (Dockerfile = a "fat application") shipped from dev to prod; hosts only need Docker (CoreOS, Rancher).
- State isn't dead: it shrinks to environment variables per environment.
- DevOps: devs own their application's image, ops build the platform that runs containers (scalability, performance, resilience, uptime). Devs do ops, ops do dev.
-
Opening a TrueCrypt volume in Ubuntu 14.04 without TrueCrypt | Munir's Blog of Many Things
July 13, 2016 - permalink - https://alumnus.alumni.caltech.edu/munir/2015/02/18/opening-a-truecrypt-volume-in-ubuntu-14-04-without-truecrypt/1) sudo apt-get install cryptsetup
2) sudo cryptsetup open --type tcrypt file.tc Whatever
....
3) umount
4) sudo cryptsetup close Whatever
-
ThinkPad X1 Carbon | World’s Lightest 14" Business Ultrabook | Lenovo US
July 12, 2016 - permalink - http://shop.lenovo.com/us/en/laptops/thinkpad/x-series/x1-carbon-4/xps, mac book air, celui là.. dur de faire un choix ;)
-
Action View Overview — Ruby on Rails Guides
July 11, 2016 - permalink - http://guides.rubyonrails.org/action_view_overview.html#localized-viewsTrès bien pour les pages marketting où les textes à traduire varient beaucoup trop et où l'utilisation des variables n'est donc pas pratique.
C'est aussi bien pour les mails !
-
-
Monitorama PDX 2016 - Portland, OR sur Vimeo
July 10, 2016 - permalink - https://vimeo.com/channels/1098614/page:1Hop j'ai commencé à les regarder, bien plus intéressants que Dotscale à mon gout.
-
DevOps Hierarchy of Needs
July 7, 2016 - permalink - http://www.forest-technologies.co.uk/blog/devops-hierarchy-of-needsJe suis assez d'accord avec cet article, la culture est très importante car tout seul on fait rien..
-
Effet binôme
July 7, 2016 - permalink - http://www.luc-damas.fr/humeurs/effet-binome/Ça me rappelle la fac :D
-
Deploy your OpenVPN server in 44 seconds
July 7, 2016 - permalink - https://www.scaleway.com/imagehub/openvpn/Cool en plus c'est open source (docker)
-
Request denied.
July 7, 2016 - permalink - http://blog.ifttt.com/post/146558123933/3-quirky-ways-to-save-money-with-qapital-and-iftttSérieux ? Sinon y'a une technique infaillible : faire un virement des qu'on a sa paye, c'est plus simple quand même.
-
-
-
-
Use a load-balancer as a first row of defense against DDOS
July 6, 2016 - permalink - http://blog.haproxy.com/2012/02/27/use-a-load-balancer-as-a-first-row-of-defense-against-ddos/L'utilisation des stick-table dans haproxy. On peut s'en servir comme compteurs pour empêcher les abus (ddos, crawl..)
-
Wox
July 6, 2016 - permalink - http://www.getwox.com/Je pense que ça me servira jamais mais allez je mets ça de côté.
-
-
-
-
-
Install and configure Proxmox VE
July 4, 2016 - permalink - https://www.proxmox.com/en/proxmox-ve/get-startedà voir ce que ça donne
via Nico
-
Docker Swarm Mode Walkthrough
July 4, 2016 - permalink - https://www.youtube.com/watch?v=KC4Ad1DS8xUGénial ce qu'on peut faire avec Docker out of the box maintenant :-)
-
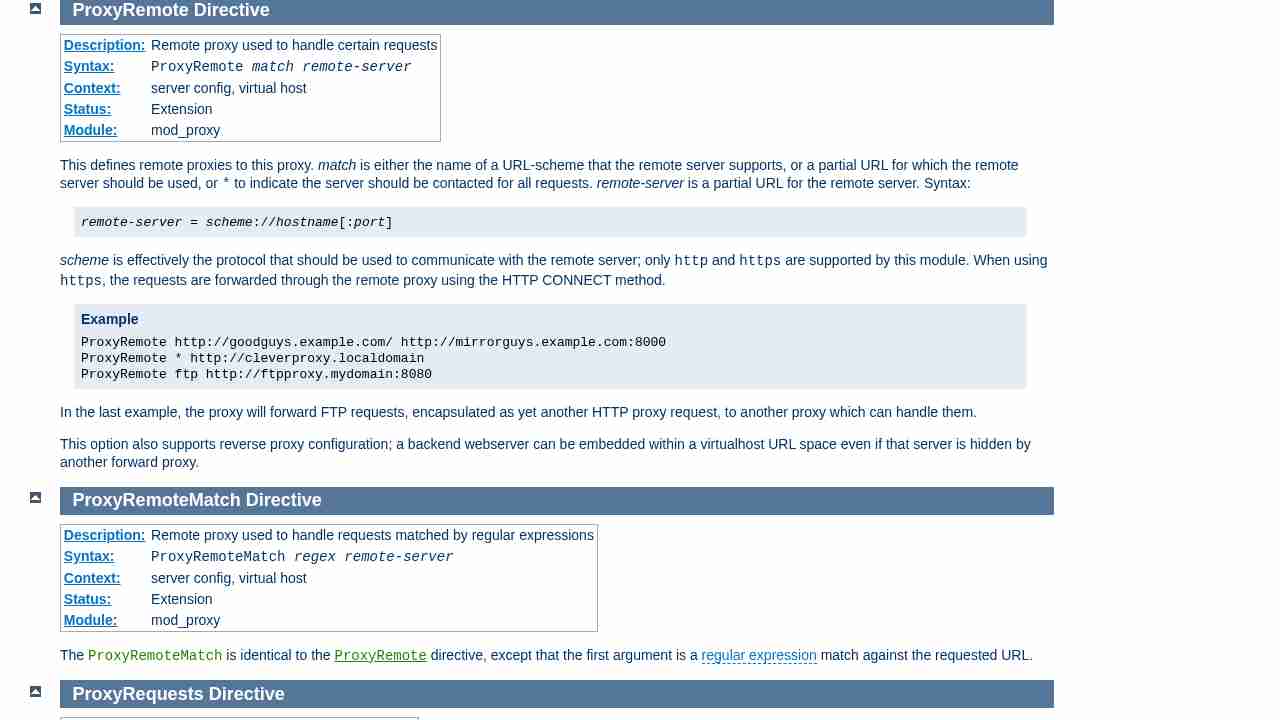
mod_proxy - Serveur Apache HTTP Version 2.2
July 4, 2016 - permalink - http://httpd.apache.org/docs/2.2/mod/mod_proxy.html#proxyremoteUn peu tordu.. Pour spécifier à Apache d'utiliser un proxy pour atteindre certaines URL
-
HAProxy Documentation Converter
July 4, 2016 - permalink - http://cbonte.github.io/haproxy-dconv/Une autre manière de parcourir la doc haproxy
Un peu plus pratique avec le menu à gauche ^^via VG
-
Tomcat load balancing – mod_proxy vs mod_jk le match | Blog Technique Xebia - Cabinet de conseil IT
July 3, 2016 - permalink - http://blog.xebia.fr/2010/02/03/tomcat-load-balancing-mod_proxy-vs-mod_jk-le-match/Bon, c'est bien comme je pensais, ça ne sert plus à grand chose en 2016.
-
-
Dear Graphite Users and Developers
July 2, 2016 - permalink - https://blog.raintank.io/dear-graphite-users-and-developers/Ça c'est une très bonne nouvelle !
-
Web application name to backend mapping in HAProxy | HAProxy Technologies – Aloha Load Balancer
July 1, 2016 - permalink - http://blog.haproxy.com/2015/01/26/web-application-name-to-backend-mapping-in-haproxy/Very convenient way to confgure haproxy
via VG Doo
-
Understanding Nginx Server and Location Block Selection Algorithms | DigitalOcean
June 28, 2016 - permalink - https://www.digitalocean.com/community/tutorials/understanding-nginx-server-and-location-block-selection-algorithmsTrès intéressant l'algo utilisé par nginx pour choisir le bloc server et ensuite le bloc location. Je me demande si il existe des astuces pour debug en cas de problèmes... (comment savoir dans quel(s) bloc(s) passe une request ?)
-
-
-
-
-
Note: vimdiff and included colorscheme
June 23, 2016 - permalink - https://links.infomee.fr/shaare/3de1_gThey all sux to visualize difference EXCEPT:
1) murphy
2) torte:colorscheme murphy
-
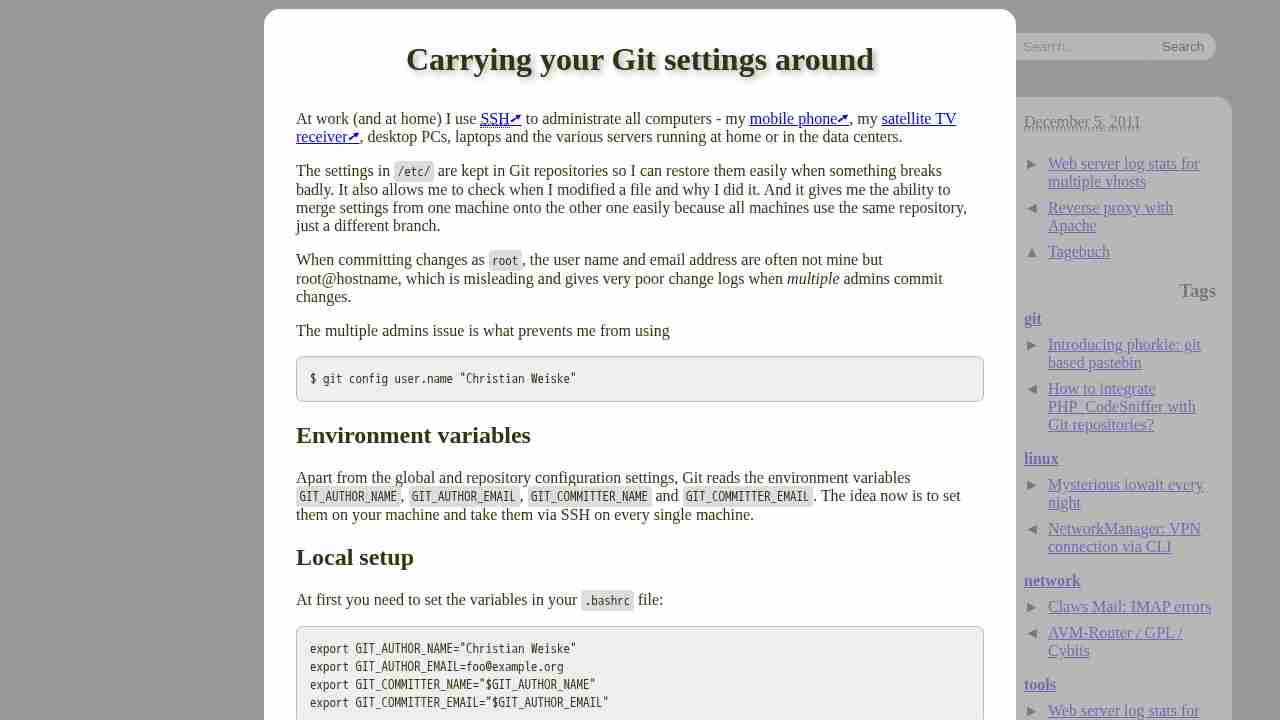
Carrying your Git settings around
June 22, 2016 - permalink - http://cweiske.de/tagebuch/carry-git-settings.htm.ssh/authorized_keys
environment="GIT_AUTHOR_NAME=Arnaud M",environment="GIT_AUTHOR_EMAIL=arnaud@foo.bar",environment="GIT_COMMITTER_NAME=Arnaud M",environment="GIT_COMMITTER_EMAIL=arnaud@foo.bar" ssh-rsa .....
Peut être pratique quand plusieurs personnes commit depuis le même serveur (pour avoir un historique git avec les noms..)
-
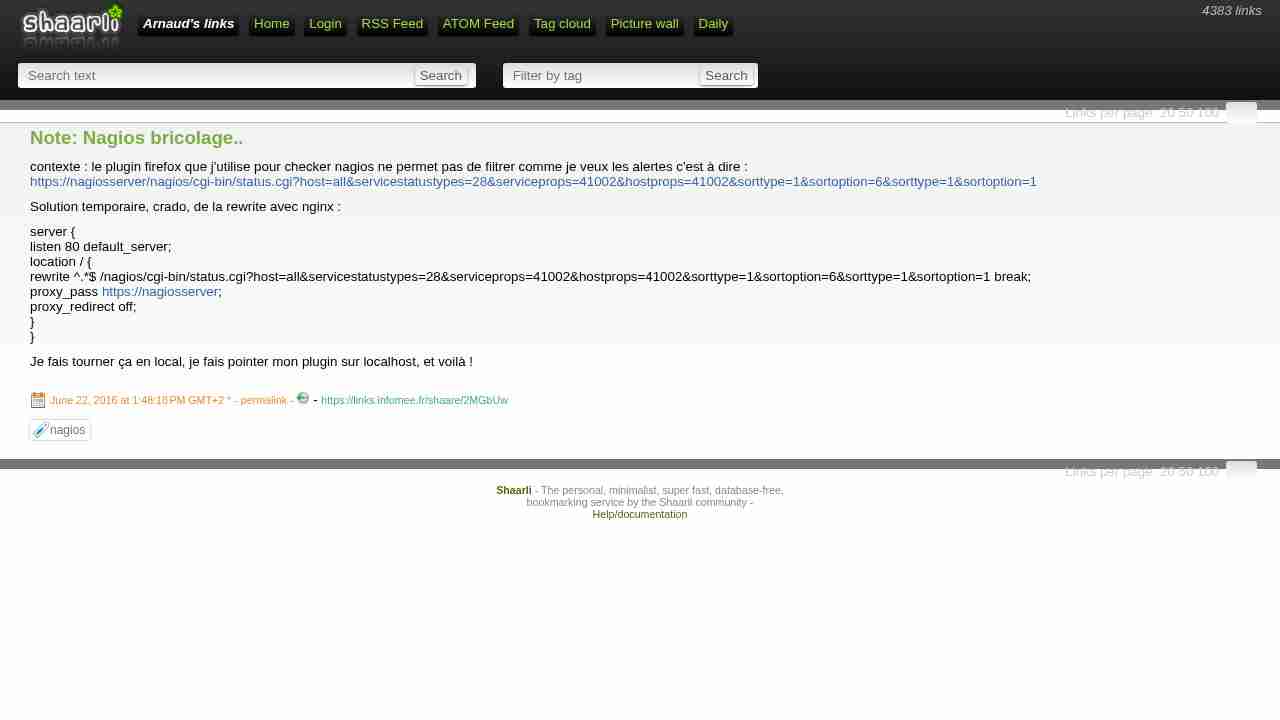
Note: Nagios bricolage..
June 22, 2016 - permalink - https://links.infomee.fr/shaare/2MGbUwcontexte : le plugin firefox que j'utilise pour checker nagios ne permet pas de filtrer comme je veux les alertes c'est à dire :
https://nagiosserver/nagios/cgi-bin/status.cgi?host=all&servicestatustypes=28&serviceprops=41002&hostprops=41002&sorttype=1&sortoption=6&sorttype=1&sortoption=1Solution temporaire, crado, de la rewrite avec nginx :
server {
listen 80 default_server;
location / {
rewrite ^.*$ /nagios/cgi-bin/status.cgi?host=all&servicestatustypes=28&serviceprops=41002&hostprops=41002&sorttype=1&sortoption=6&sorttype=1&sortoption=1 break;
proxy_pass https://nagiosserver;
proxy_redirect off;
}
}Je fais tourner ça en local, je fais pointer mon plugin sur localhost, et voilà !
-
-
-
MySQL Back-up: Take a mysqldump with each database in its own SQL File
June 19, 2016 - permalink - https://ma.ttias.be/mysql-back-up-take-a-mysqldump-with-each-database-in-its-own-sql-file/mysql -N -e 'show databases' | while read dbname; do mysqldump --complete-insert --routines --triggers --single-transaction "$dbname" > "$dbname".sql; done
todo : regarder les options
-
-
-
-
Solved: Skype group chat not working anymore - Skype Community
June 13, 2016 - permalink - https://community.skype.com/t5/Linux/Skype-group-chat-not-working-anymore/td-p/3987288Probleme de conversation cachée...
To solve this "LoggedOut" issue, try this on any chat window:/msnp24
and restart your Skype.
After restarting, /dumpmsnp output shows the following status:
System: MSNP: Connection Data (MSNP24):
* Status: LoggedIn
-
Note: graphite, python, dispatch
June 10, 2016 - permalink - https://links.infomee.fr/shaare/FJATHQTIL :
- wsp files has a length limit.
- use gauge in type, dont fucking use counter (it accepts only integer)
-
-
Summary Salt Highstate Outputter · GitHub
June 6, 2016 - permalink - https://gist.github.com/JustinCarmony/e1f764bc650999ac872eUn output compact au high state
-
-
Restart a hanged virtual machine | XenLens
May 31, 2016 - permalink - http://www.xenlens.com/restart-a-hanged-virtual-machine/Sometimes it may happen that your vm has hanged and XenCenter controls(Reboot and Force Reboot) do not work.
You may see an error when you try to force a reboot (The operation could not be performed because a domain still exists for the specified VM.).
This is a process to reboot the hanged vm from the XenServer host console.
To get the uuid of the VM that is hung:
xe vm-list
Get the vm domain id by uuid:
list_domains
Then destroy the domain of the vm:
/opt/xensource/debug/destroy_domain -domid
Now you can force a reboot on your vm:
xe vm-reboot uuid= --force
If it has no effect you can also try:
xe vm-reset-powerstate uuid= --force
-
-
Using Bash To Output To Screen And File At The Same Time
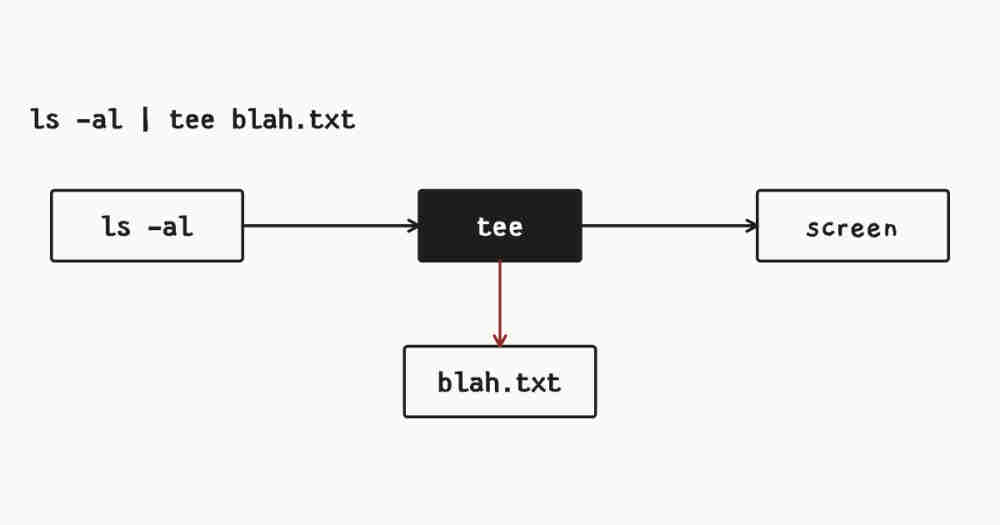
May 29, 2016 - permalink - http://www.skorks.com/2009/09/using-bash-to-output-to-screen-and-file-at-the-same-time/tee : pour output à la fois sur stdout et dans un fichier
-
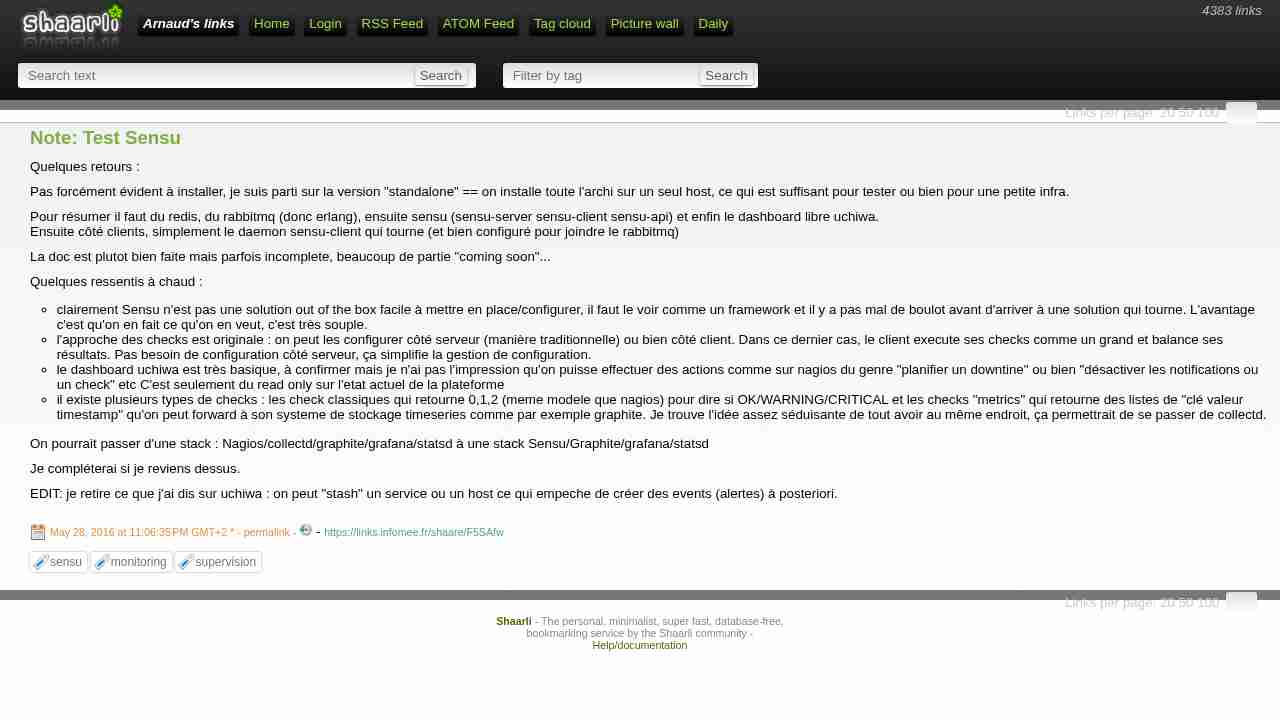
Note: Test Sensu
May 28, 2016 - permalink - https://links.infomee.fr/shaare/F5SAfw[Summary, full note in Shaarli]
Retour de test de Sensu (monitoring).Installation en "standalone" (toute l'archi sur un host, assez pour tester ou une petite infra) : redis, rabbitmq (donc erlang), sensu-server, sensu-client, sensu-api, et le dashboard libre uchiwa. Côté clients : juste le daemon sensu-client configuré pour joindre rabbitmq. Doc correcte mais incomplète (beaucoup de "coming soon").
Ressenti :
- Pas une solution clé en main : plutôt un framework, pas mal de travail avant d'avoir quelque chose qui tourne, mais très souple.
- Checks configurables côté serveur (classique) ou côté client : le client exécute ses checks et envoie les résultats, sans config serveur, ce qui simplifie la gestion de conf.
- Uchiwa est basique, surtout en lecture seule ; EDIT : on peut quand même "stash" un service ou un host pour ne plus créer d'alertes.
- Deux types de checks : classiques (0/1/2 = OK/WARNING/CRITICAL comme Nagios) et "metrics" (clé valeur timestamp) qu'on peut envoyer vers graphite : tout au même endroit, on pourrait se passer de collectd.Piste : passer de Nagios/collectd/graphite/grafana/statsd à Sensu/graphite/grafana/statsd.