-
Redirect HTTP Traffic to HTTPS Using ELB
September 18, 2017 - permalink - https://aws.amazon.com/premiumsupport/knowledge-center/redirect-http-https-elb/Un peu fatiguant de ne pas pouvoir configurer ce genre de chose sur l'ELB directement...
# Redirect http call to https
RewriteEngine On
RewriteCond %{HTTP:X-Forwarded-Proto} ^http$
RewriteRule . https://%{HTTP:Host}%{REQUEST_URI} [L,R=permanent]
-
Note: HSTS, Cookie secure
October 24, 2016 - permalink - https://links.infomee.fr/shaare/wa-J1gUn peu redondant, non ?
Si un site fait bien son job en définissant les cookie en secure, ils ne partiront jamais en http
Le HSTS c'est un peu fait pour ça non ? Eviter que des infos partent en http au lieu de https ? Après il n'y a pas que les cookie, mais bon, c'est là que se trouve le + important en général (session id)
Surtout que le site en face renverra une redirect sur https
-
HPKP best practices if you choose to implement - Server - Let's Encrypt Community Support
October 20, 2016 - permalink - https://community.letsencrypt.org/t/hpkp-best-practices-if-you-choose-to-implement/4625[Summary, full note in Shaarli]
HPKP (HTTP Public Key Pinning), notes perso.
Refs : https://scotthelme.co.uk/hpkp-http-public-key-pinning/ , https://scotthelme.co.uk/hpkp-toolset/ , https://tools.ietf.org/html/rfc7469#page-7Principe : si le navigateur reçoit un header "Public-Key-Pins" avec une liste de hash, il les garde pour le domaine pendant max-age (la RFC conseille 2 mois ; Firefox les range avec les HSTS). Ensuite, une connexion https n'aboutit que si un des hash correspond à la clé publique d'un des certificats de la chaîne. Les hash qui ne correspondent à rien servent de backup. Aucun hash ne correspond : connexion impossible.
Exemple infomee.fr (hash via https://report-uri.io/home/pkp_hash) :
- leaf : pin-sha256="oM+/1421Ew13AzUUxBTNbJjxofRe40CxO2Lt89BUeHk="
- intermediate Let's Encrypt X3 : pin-sha256="YLh1dUR9y6Kja30RrAn7JKnbQG/uEtLMkBgFF2Fuihg="
- root DST Root CA X3 : pin-sha256="Vjs8r4z+80wjNcr1YKepWQboSIRi63WsWXhIMN+eWys="Pinner seulement le root bloque les certificats d'une autre CA (MITM), mais pas un certificat frauduleux de cette même CA ; pinner l'intermediate, voire le leaf, est plus strict. Test : pin leaf + root, changer de leaf, ça passe encore grâce au pin restant. Le plus sûr mais le plus délicat : pinner seulement le leaf (avec un backup).
-
How can I see which sites have set the HSTS flag in my browser? - Information Security Stack Exchange
October 20, 2016 - permalink - http://security.stackexchange.com/questions/92954/how-can-i-see-which-sites-have-set-the-hsts-flag-in-my-browserUn peu une saloperie ce HSTS tout de même
Chrome:
Open Chrome
Type chrome://net-internals/#hsts in the address bar of chrome
Query domain: if it appears as a result, it is HSTS enabled
Firefox:
Open file explorer
Copy paste %APPDATA%\Mozilla\Firefox\Profiles\ in the address bar of file explorer (for Linux it is ~/.mozilla/firefox)
Double click the folder you see (if you have multiple FF profiles, there will be multiple folders)
Open SiteSecurityServiceState.txt. This textfile contains sites that have enabled HSTS.
-
Note: mitm call app https
October 12, 2016 - permalink - https://links.infomee.fr/shaare/NTFdDwngrep pas glop quand https, du coup :
sudo apt install mitmproxy
mitmdump -v -d
Dans l'application, configurer la lib (curl ou autre..) pour utiliser un proxy http/https sur 127.0.0.1:8080 (mitmdump écoute sur ce port)
ou bien plus violent :
sysctl -w net.ipv4.ip_forward=1
iptables -t nat -A PREROUTING -i eth0 -p tcp --dport 80 -j REDIRECT --to-port 8080
iptables -t nat -A PREROUTING -i eth0 -p tcp --dport 443 -j REDIRECT --to-port 8080Dans tous les cas, la lib va raler car certif pas ok : utiliser insecure si possible dans l'app ou bien generer certif et le trust au niveau de l'os
à partir de là on peut voir les call/response avec mitmdump
-
Note: curl, header host, https, SNI
August 10, 2016 - permalink - https://links.infomee.fr/shaare/LqccggSi on veut curl une ressource sur l'ip (car pas de résolution, pas envie de modifier /etc/hosts..)
On va utiliser -H pour rajouter un header host et arriver sur le bon virtualhost :curl -H 'Host: www.foo.com' http://192.168.1.1/
Si la ressource est en https, ça ne passe pas :
curl -H 'Host: www.foo.com' https://192.168.1.1/
curl: (51) SSL: certificate subject name (*.foo.com) does not match target host name '192.168.1.1'
Car le SNI hello se fait avec l'host dans l'url (192.168.1.1) et non pas avec le Header Host
Un workaround est d'utiliser l'option --resolve
curl --resolve www.foo.com:192.168.1.1 https://www.foo.com
On peut aussi utiliser --insecure pour ignore l'erreur mais on ne valide pas que le certificat est ok :
curl --insecure -H 'Host: www.foo.com' http://192.168.1.1/
-
-
Troy Hunt: Your login form posts to HTTPS, but you blew it when you loaded it over HTTP
October 21, 2015 - permalink - http://www.troyhunt.com/2013/05/your-login-form-posts-to-https-but-you.htmlCe n'est pas secure de load en http en le formulaire et de le submit en https.
-
Apache force https
July 1, 2014 - permalink - https://links.infomee.fr/shaare/UgoQhQPetit pense bête :
RewriteEngine on
RewriteCond %{HTTPS} off
RewriteRule (.*) https://%{HTTP_HOST}%{REQUEST_URI}
ou
ServerName mon.domaine.fr
Redirect / https://mon.domainefr/
-
Why we don't use a CDN: A story about SPDY and SSL
February 21, 2014 - permalink - https://thethemefoundry.com/blog/why-we-dont-use-a-cdn-spdy-ssl/Bon article sur quelques subtilités ssl
via Skunnyk
-
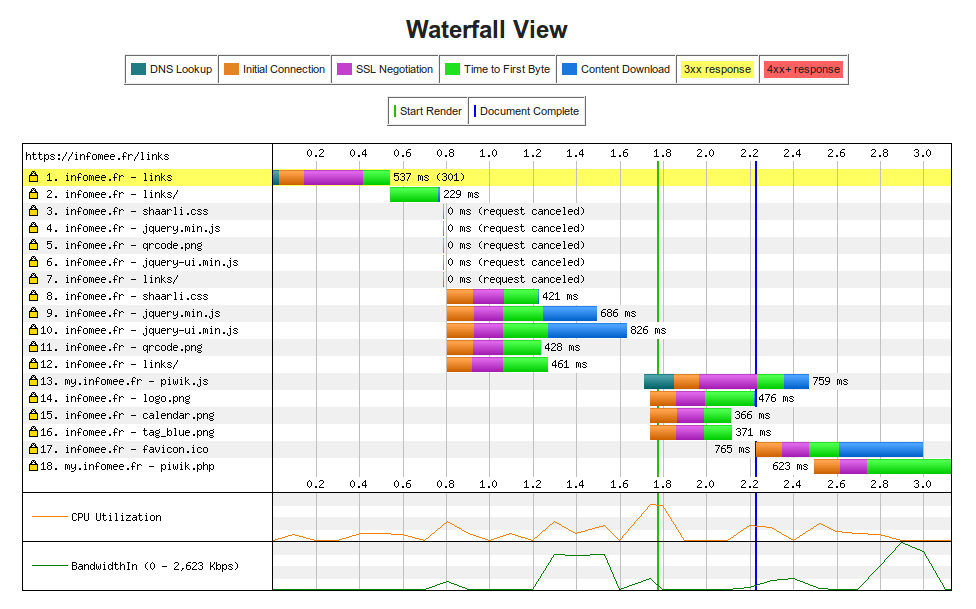
Analyse du load de page
February 21, 2014 - permalink - http://infomee.fr/vrac/waterfall.pngSympa la découpe : DNS Lookup / Initial Connection (RTT) / SSL nego / TTFB
-
-
-
-
-
-