-
GitHub - kubernetes-sigs/node-readiness-controller: Declarative node readiness for Kubernetes - gate scheduling with taints until node infrastructure (CNI, GPU, storage, custom checks) is actually ready. · GitHub
October 11, 2026 - permalink - https://github.com/kubernetes-sigs/node-readiness-controller[Summary, full note in Shaarli]
Karpenter: make nodes schedulable only once required DaemonSets are Ready
Approach: a startup taint plus the Node Readiness Controller (https://github.com/kubernetes-sigs/node-readiness-controller). No fixed sleep; keep NodeReady separate from workload initialization.
- NodePool startup taint (only on the relevant NodePools; existing nodes may not get it):
spec.template.spec.startupTaints: [{key: readiness.example.com/required-daemonsets, value: pending, effect: NoSchedule}] - Install the controller (check the current release and docs):
VERSION=v0.5.0 ; kubectl apply -f .../releases/download/${VERSION}/crds.yaml ; kubectl wait --for=condition=Established crd/nodereadinessrules.readiness.node.x-k8s.io ; kubectl apply -f .../install.yaml - NodeReadinessRule (readiness.node.x-k8s.io/v1alpha1) required-daemonsets-ready: nodeSelector readiness.example.com/enabled="true"; condition readiness.example.com/RequiredDaemonSetsReady requiredStatus "True"; same taint; enforcementMode: continuous (puts the taint back if the condition turns False).
- Allowlist of required DaemonSets in a ConfigMap (e.g. kube-proxy, aws-node or your CNI, ebs-csi-node, node-exporter).
- A reporter DaemonSet (code to write) that, for its node (downward API), sets the condition True only when every required DaemonSet has a Ready pod it owns there, False if one is missing, unready or terminating; unknown = not ready. RBAC: get/list/watch pods, nodes, daemonsets; patch/update nodes/status.
- Every required DaemonSet and the reporter must tolerate the taint; the controller must run on an already healthy node.
- Test on a non-prod NodePool (kubectl get nodepools / nodes / nodereadinessrules): new node tainted, condition True, taint removed; stop a required pod, taint back.
Limits: NoSchedule doesn't evict running workloads (needs a separate policy). Docs: https://node-readiness-controller.sigs.k8s.io/user-guide/getting-started.html , https://karpenter.sh/docs/concepts/nodepools/
- NodePool startup taint (only on the relevant NodePools; existing nodes may not get it):
-
-
-
-
-
GitHub - kubescape/kubescape: Kubescape is an open-source Kubernetes security platform for your IDE, CI/CD pipelines, and clusters. It includes risk analysis, security, compliance, and misconfiguration scanning, saving Kubernetes users and administrators precious time, effort, and resources.
April 26, 2023 - permalink - https://github.com/kubescape/kubescape
-
-
The Kubernetes Discovery Cache: Blessing and Curse · Jonny Langefeld
March 9, 2023 - permalink - https://jonnylangefeld.com/blog/the-kubernetes-discovery-cache-blessing-and-cursevia martinho
I had no idea such cache exists, very interesting!
-
Note: psp
February 17, 2023 - permalink - https://links.infomee.fr/shaare/KhDwSg[Summary, full note in Shaarli]
Notice AWS : migration PodSecurityPolicy (PSP) avant EKS / Kubernetes 1.25.- PSP est déprécié depuis Kubernetes 1.21 et supprimé en 1.25. Il faut migrer avant de passer le cluster en 1.25, sinon les workloads seront interrompus.
- Deux remplacements : les Pod Security Standards (PSS) intégrés, appliqués par le webhook Pod Security Admission (PSA) ; ou une solution policy-as-code (admission controllers dynamiques qui valident/modifient les requêtes selon des règles stockées comme du code).
- Voir les PSP du cluster : kubectl get psp. Le PSP eks.privileged est migré automatiquement vers PSS par EKS, rien à faire.
Réfs :
https://docs.aws.amazon.com/eks/latest/userguide/pod-security-policy-removal-faq.html
https://kubernetes.io/docs/concepts/security/pod-security-standards/
https://kubernetes.io/docs/concepts/security/pod-security-admission/
https://kubernetes.io/docs/tasks/configure-pod-container/migrate-from-psp/
https://aws.github.io/aws-eks-best-practices/security/docs/pods/#pod-security-standards-pss-and-pod-security-admission-psa
https://aws.github.io/aws-eks-best-practices/security/docs/pods/#policy-as-code-pac
https://aws.amazon.com/blogs/containers/implementing-pod-security-standards-in-amazon-eks/
-
Note: psp dig
January 9, 2023 - permalink - https://links.infomee.fr/shaare/aSe4tAhttps://kubernetes.io/blog/2021/04/06/podsecuritypolicy-deprecation-past-present-and-future/
https://kubernetes.io/docs/reference/generated/kubernetes-api/v1.26/#securitycontext-v1-core
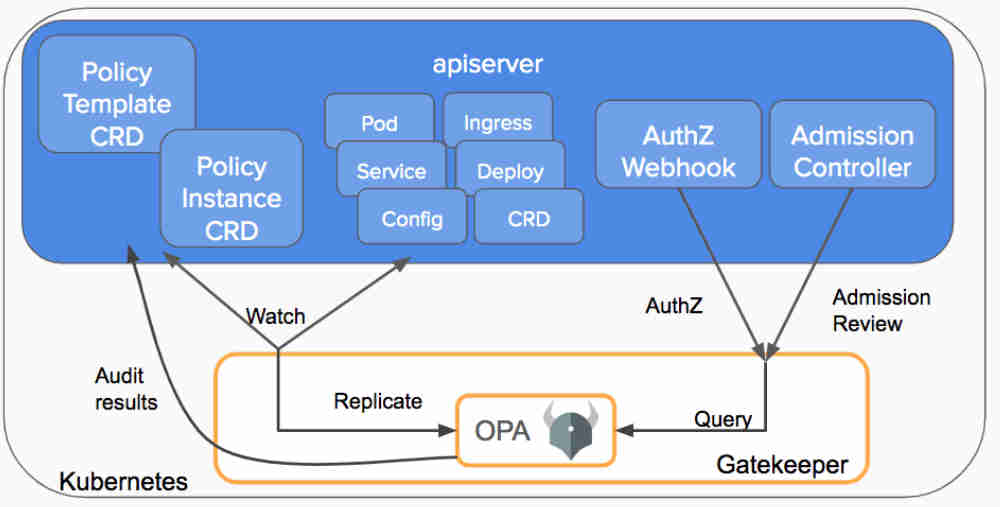
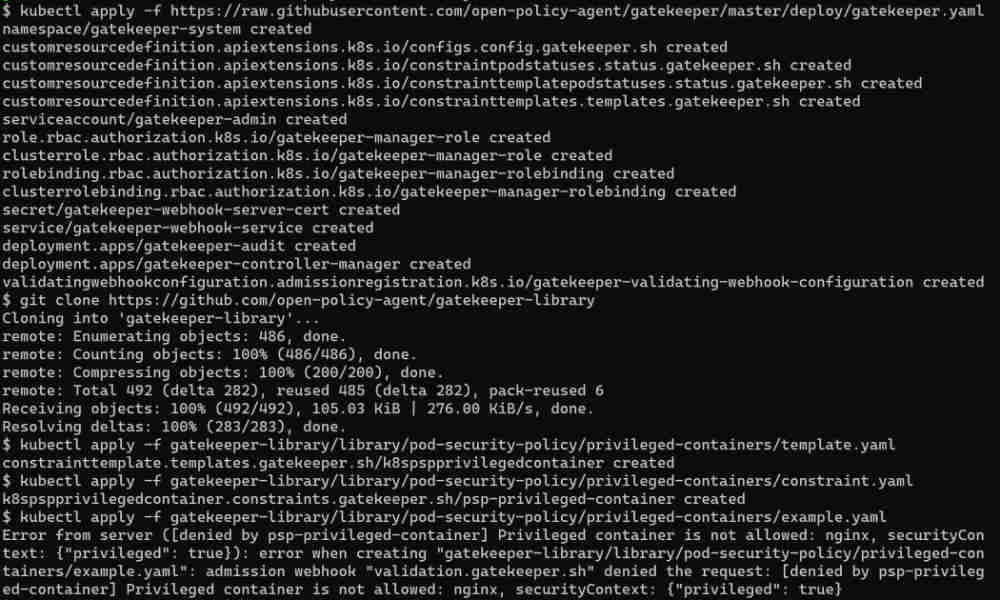
https://kubernetes.io/docs/reference/generated/kubernetes-api/v1.26/#podsecuritycontext-v1-corehttps://github.com/open-policy-agent/gatekeeper/
https://www.openpolicyagent.org/docs/latest/kubernetes-tutorial/
-
(6) Karpenter for Kubernetes | Karpenter vs Cluster Autoscaler - YouTube
December 21, 2022 - permalink - https://www.youtube.com/watch?v=FIBc8GkjFU0Karpenter vs Cluster Autoscaler very well explained in 7minutes
-
-
-
GitHub - Praqma/helmsman: Helm Charts as Code
October 24, 2022 - permalink - https://github.com/Praqma/helmsmanAlternative to helmfile
-
-
-
-
-
-
Break Down Kubernetes Server-Side Apply | by Stefanie Lai | The Startup | Medium
June 17, 2022 - permalink - https://medium.com/swlh/break-down-kubernetes-server-side-apply-5d59f6a14e26Server Side apply VS Client Side apply
via Edwin
-
-
Crossplane
June 1, 2022 - permalink - https://crossplane.io/Un Operator qui :
- crée des CRDs pour chaque resource AWS existante (s3, ec2, rds.....)
- crée les controler associésDu coup on peut créer des resources AWS avec kube (on peut se passer de terraform, on peut utiliser une CI/CD adaptée à déployer dans Kube)
-
-
-
-
-
-
-
Note: kube cpu throttling
February 15, 2022 - permalink - https://links.infomee.fr/shaare/Mg1LFQhttps://medium.com/omio-engineering/cpu-limits-and-aggressive-throttling-in-kubernetes-c5b20bd8a718
https://blog.turbonomic.com/kubernetes-cpu-throttling-the-silent-killer-of-response-time-and-what-to-do-about-it
https://erickhun.com/posts/kubernetes-faster-services-no-cpu-limits/
https://engineering.indeedblog.com/blog/2019/12/unthrottled-fixing-cpu-limits-in-the-cloud/
https://www.youtube.com/watch?v=UE7QX98-kO0
-
-
-
-
-
-
Operator pattern | Kubernetes
August 13, 2021 - permalink - https://kubernetes.io/docs/concepts/extend-kubernetes/operator/Petit point vocabulaire : un "Operator" est un "controller" qui va surveiller des CRD (Custom Resource Definition) pour faire des actions
Un Operator = 1 deployment = x Pods qui écoutent via l'API de Kube les events sur une CRD et va faire des actions en conséquence
-
-
-
-
-
-
-
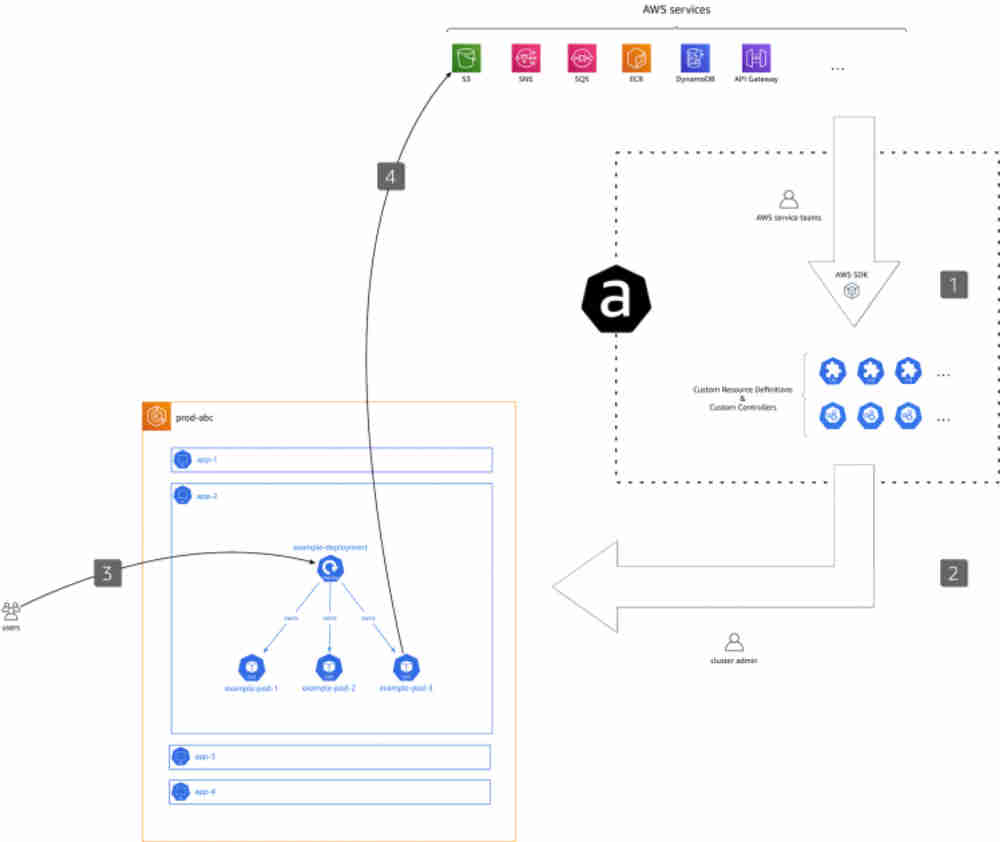
Introducing the AWS Controllers for Kubernetes (ACK) | Containers
August 31, 2020 - permalink - https://aws.amazon.com/blogs/containers/aws-controllers-for-kubernetes-ack/Gérer des resources aws avec un controller kube fourni par aws
-
-
-
-
-
-
-
-