-
-
-
-
-
-
Note: haproxy
May 12, 2021 - permalink - https://links.infomee.fr/shaare/P8uckQCes derniers jours je suis en train de voir pour remplacer mon reverse proxy perso qui était resté en haproxy, déplacé dans un container à la va vite..
J'ai donc commencé à expérimenter traefik et ça semble faire le boulot. J'aime beaucoup le côté dynamique avec les labels sur les containers.
Il remplit tous les rôles de mon haproxy :
- offloading ssl
- basic auth http pour certains backend
- et puis voilà c'est tout en faitAutre avantage, il intègre la génération/renouvellement des certificats ssl ce qui va me permettre de virer un vieux script en bash (qui faisait ça très bien, mais au moins ce sera + clean)
Seule contrainte, je me demande si je peux reverse vers un backend qui ne serait pas du docker. Peut être en mettant de la conf en dur.
-
-
Configuring Docker to not use the 172.17.0.0 range - Server Fault
April 12, 2021 - permalink - https://serverfault.com/questions/916941/configuring-docker-to-not-use-the-172-17-0-0-rangePour changer les subnets utilisés par les network bridge users
nano /etc/docker/daemon.json
Add lines:
{
"default-address-pools":
[
{"base":"10.10.0.0/16","size":24}
]
}
-
-
GitHub - containrrr/watchtower: A process for automating Docker container base image updates.
April 11, 2020 - permalink - https://github.com/containrrr/watchtowerun container qui va update les autres containers si une image plus récente a été trouvée (stop, rm, pull, recreate)
Pratique sur serveur perso pour les choses qui tournent en latest
Implémentation en Go, il y a le pendant python ici : https://github.com/pyouroboros/ouroboros
-
-
Define a Command and Arguments for a Container - Kubernetes
March 5, 2019 - permalink - https://kubernetes.io/docs/tasks/inject-data-application/define-command-argument-container/#define-a-command-and-arguments-when-you-create-a-poddans un Dockerfile : ENTRYPOINT + CMD
chez k8s : command + args
-
Introduction to environments and deployments | GitLab
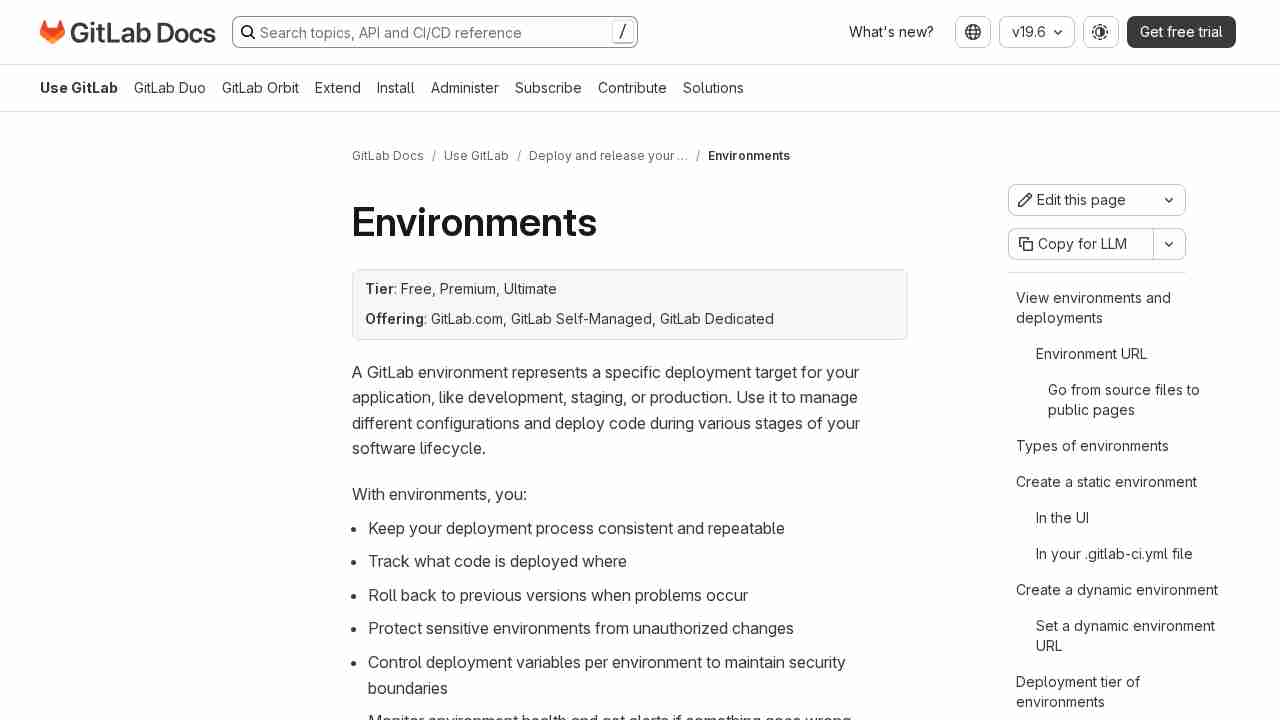
February 27, 2019 - permalink - https://docs.gitlab.com/ee/ci/environments.html#manually-deploying-to-environmentsJe cherchais à déployer le même build sur un env de preprod et ensuite sur la prod si le build est ok
Ce qui se fait très bien "à l'ancienne" avec Jenkins/Bamboo :
- on a une étape de build qui va créé un artifact
- et une étape de deploy completement indépendante qui permet de déployer un artifact qu'on choisit sur un env en particulierJe ne retrouvais pas cette logique dans les outils plus récents car le deploy est toujours lié au build donc je ne voyais pas comment faire..
La clé est dans la possibilité de pouvoir arrêter un job, de le mettre en pause pour pouvoir le déclencher plus tard si on le souhaite
Donc pour un commit push sur un master, le workflow va se déclencher...
- tests, builds...
- deploy sur preprod
- deploy sur prod en HOLDSi on voit que tout est ok sur preprod, on peut venir resume le deploy prod ! on va utiliser le même build qu'on a testé sur la preprod
C'est le même principe, on veut check la preprod avant de déployer la prod en utilisant le même build, mais implémenté différement
L'équivalent chez circleci :
https://circleci.com/blog/manual-job-approval-and-scheduled-workflow-runs/
https://circleci.com/docs/2.0/workflows/#holding-a-workflow-for-a-manual-approvalEt chez Jenkins (récent) :
https://jenkins.io/doc/pipeline/tour/deployment/#asking-for-human-input-to-proceed
-
Performance tuning for volume mounts (shared filesystems) | Docker Documentation
February 12, 2019 - permalink - https://docs.docker.com/docker-for-mac/osxfs-caching/tweak volume pour perf docker sous mac
-
-
-
-
-
-
-
-
Docker Tips : access the Docker daemon via ssh – @lucjuggery – Medium
October 25, 2018 - permalink - https://medium.com/lucjuggery/docker-tips-access-the-docker-daemon-via-ssh-97cd6b44a53?mkt_tok=eyJpIjoiTmpZNE5HWXdOVFJtWkRWbCIsInQiOiI1b0Zsb1RkNk4rXC9qSWtyajFCN3RsSERRQytkSk0wRzZkQ3dRU3g0eXM0YUV3R3RWM1dpb3dqNXpYVjc4MUlNMmpcL1ZIeGdLbk1yQjZYZjNIbjczOTBLOUY4YlBsSUVQRVZwMUg5bGZnNlRHOXpTaFdhdkIydnhmTFd1V0JyRE50In0%3Dnot bad! better than unprotected socket access ;)
-
Use the Device Mapper storage driver | Docker Documentation
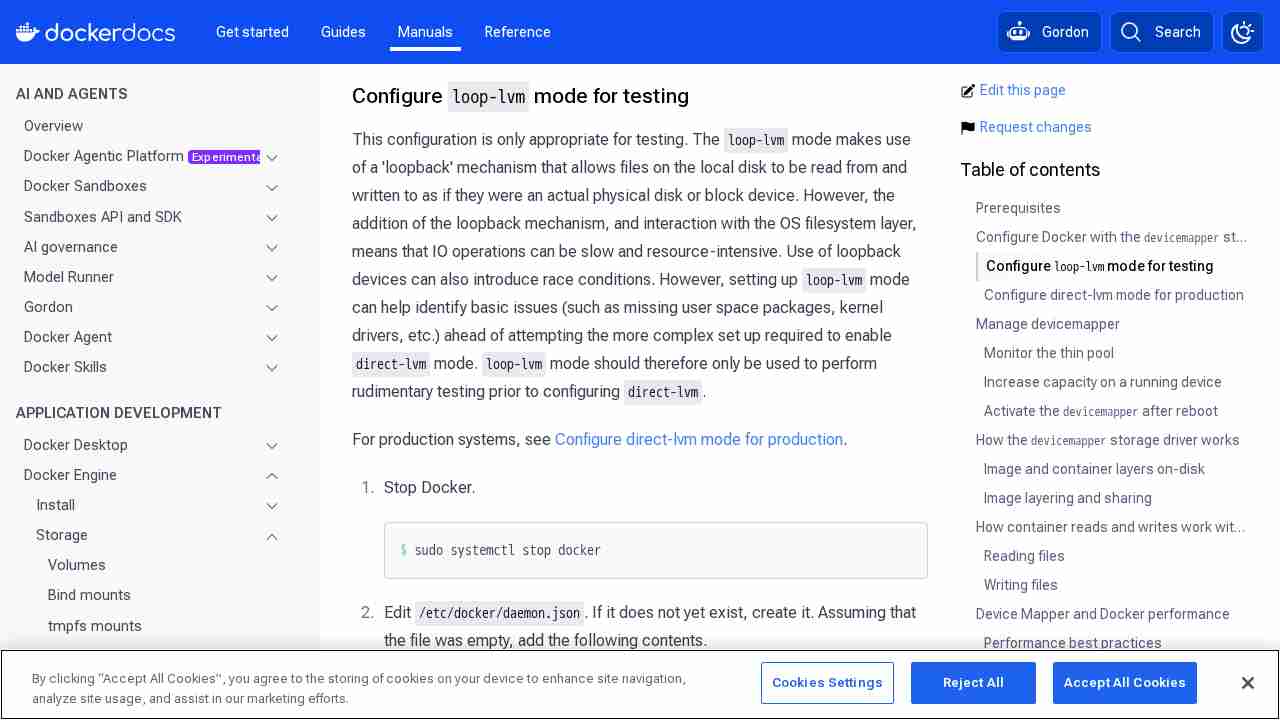
August 6, 2018 - permalink - https://docs.docker.com/storage/storagedriver/device-mapper-driver/#configure-loop-lvm-mode-for-testingThis host is running in loop-lvm mode, which is not supported on production systems. This is indicated by the fact that the Data loop file and a Metadata loop file are on files under /var/lib/docker/devicemapper. These are loopback-mounted sparse files. For production systems, see Configure direct-lvm mode for production.
devicemapper supports 2 modes:
loop-lvm (only for dev)
direct-lvm (production ok)docker info
-
-
-
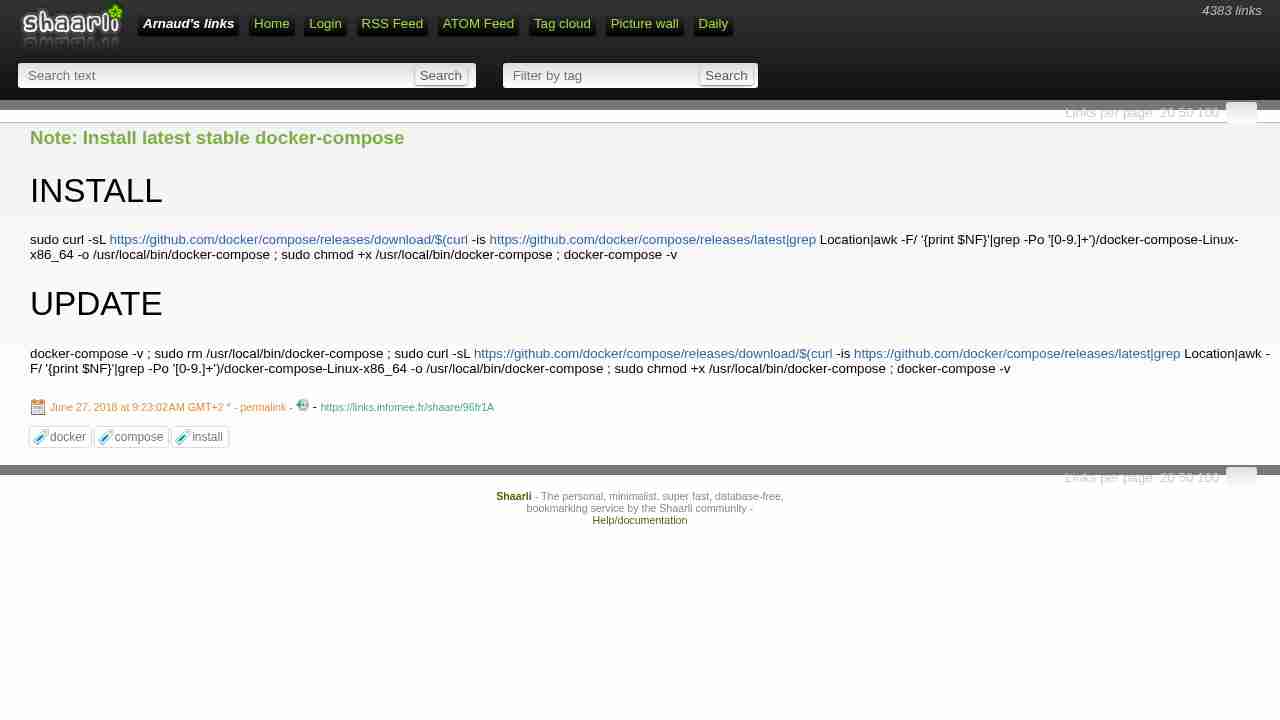
Note: Install latest stable docker-compose
June 27, 2018 - permalink - https://links.infomee.fr/shaare/96fr1AINSTALL
sudo curl -sL https://github.com/docker/compose/releases/download/$(curl -is https://github.com/docker/compose/releases/latest|grep Location|awk -F/ '{print $NF}'|grep -Po '[0-9.]+')/docker-compose-Linux-x86_64 -o /usr/local/bin/docker-compose ; sudo chmod +x /usr/local/bin/docker-compose ; docker-compose -v
UPDATE
docker-compose -v ; sudo rm /usr/local/bin/docker-compose ; sudo curl -sL https://github.com/docker/compose/releases/download/$(curl -is https://github.com/docker/compose/releases/latest|grep Location|awk -F/ '{print $NF}'|grep -Po '[0-9.]+')/docker-compose-Linux-x86_64 -o /usr/local/bin/docker-compose ; sudo chmod +x /usr/local/bin/docker-compose ; docker-compose -v
-
-
-
dotfiles/ecc at master · arnaudmm/dotfiles
June 6, 2018 - permalink - https://github.com/arnaudmm/dotfiles/blob/master/eccwhen you are bored doing docker exec -ti foo bash
-
-
-
Note: docker port
May 17, 2018 - permalink - https://links.infomee.fr/shaare/bjo6gwPour binder par defaut sur 127.0.0.1
/etc/docker/daemon.json → "ip": "127.0.0.1"via Doo
-
Note: docker clean
May 14, 2018 - permalink - https://links.infomee.fr/shaare/9wYw4wdocker system df
docker system prune
docker system prune --all
docker volume prune
-
-
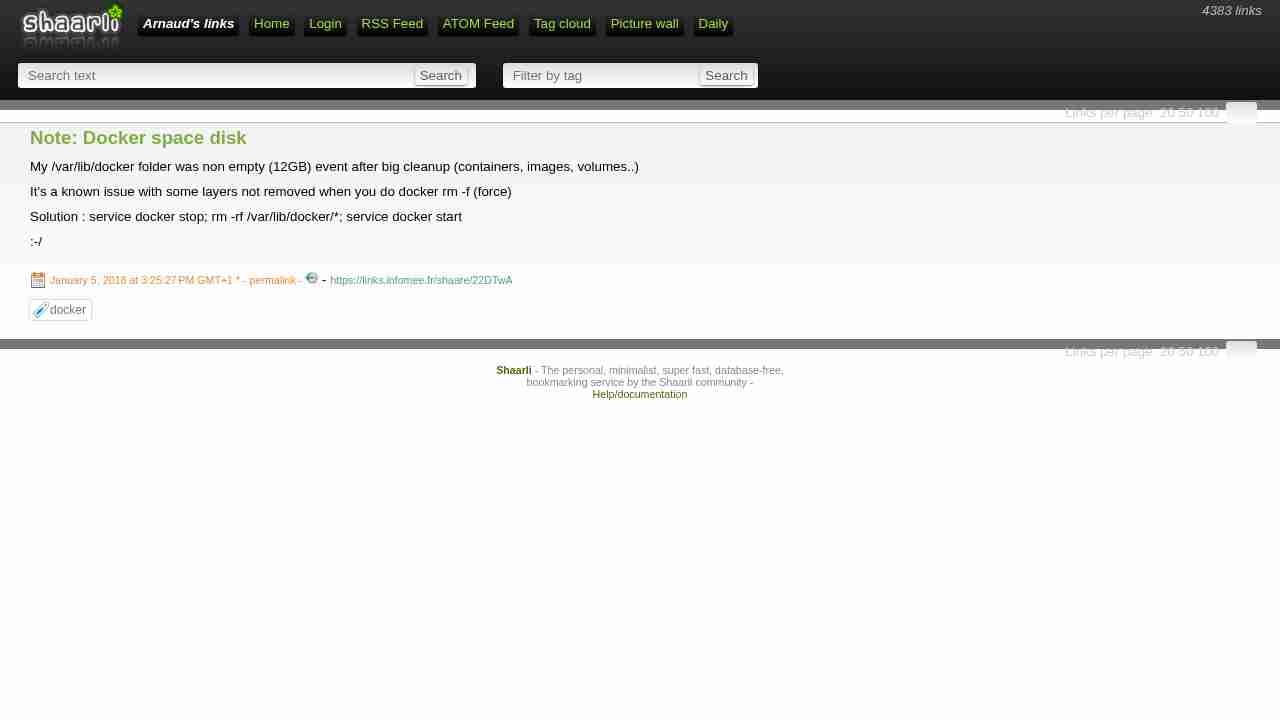
Note: Docker space disk
January 5, 2018 - permalink - https://links.infomee.fr/shaare/22DTwAMy /var/lib/docker folder was non empty (12GB) event after big cleanup (containers, images, volumes..)
It's a known issue with some layers not removed when you do docker rm -f (force)
Solution : service docker stop; rm -rf /var/lib/docker/*; service docker start
:-/
-
-
-
-
Using systemd to control the Docker daemon - Docker, Inc.
October 10, 2017 - permalink - https://success.docker.com/KBase/Using_systemd_to_control_the_Docker_daemonThe nice thing about the command above is that it shows a unified view of all options and takes into consideration any overrides that may have been applied.
To change the value of an option, ExecStart in this case, do the following:[ec2-user@ip-10-0-46-113 ~]$ sudo systemctl edit docker
This will create the necessary directory structure under /etc/systemd/system/docker.service.dand open an editor (using the default editor configured for the user) to the override file. Add the section below into the editor:
[Service]
ExecStart=
ExecStart=/usr/bin/docker daemon -H tcp://0.0.0.0:2375 -H unix:///var/run/docker.sockIt was necessary to clear out ExecStart using ExecStart= before setting it to the override value. This is only required for some options and most options in the configuration file would not need to be cleared like this
-
Reset properties inherited from parent image · Issue #3465 · moby/moby
October 5, 2017 - permalink - https://github.com/moby/moby/issues/3465#issuecomment-313549657t also adds complexity to the Dockerfile language when there are clear workarounds. Don't push so much config in the parent Dockerfile and leave if for the inheriting images instead. (aka: stop sourcing random images on docker hub :D)
Since docker 17.05 there is also a new way to do multi-stage builds that removes most of the need for this issue (this is a single Dockerfile):
First import the original image
FROM nginx AS source-image
Second step of the build, start with an empty image
FROM scratch
Copy the data from the original image
COPY --from=source-image / /
Re-define all the config
EXPOSE 80
STOPSIGNAL SIGTERM
CMD ["nginx", "-g", "daemon off;"]EDIT: Forgot to say, the second solution squashes all previous layers. I don't think it's a big deal but it's good to know.
-
-
library/php - Docker Hub
September 6, 2017 - permalink - https://hub.docker.com/_/php/Quand on utilise une image comme celle là, il ne faut pas faire n'importe quoi comme installer des packages php5-extensions, ce n'est pas du tout prévu... Il faut suivre la doc et utiliser les outils mis à dispo sinon on se retrouve un Dockerfile qui n'a aucun sens...
Dans ma todo : migrer ces "choses" pour utiliser une image debian de base
-
How to list all tags for a Docker image on a remote registry? - Stack Overflow
September 6, 2017 - permalink - https://stackoverflow.com/questions/28320134/how-to-list-all-tags-for-a-docker-image-on-a-remote-registrywget -q https://registry.hub.docker.com/v1/repositories/debian/tags -O - | sed -e 's/[][]//g' -e 's/"//g' -e 's/ //g' | tr '}' '\n' | awk -F: '{print $3}'
-
-
How to Set external Parameters in the Service Container (2.7)
August 18, 2017 - permalink - http://symfony.com/doc/2.7/configuration/external_parameters.htmlEn gros pour dockeriser une app symfony pre 3.2 (ET 2.7 minimum) :
- il faut utiliser des env var speciales : SYMFONY__*
- faire en sorte que apache les passent en contexte à l'application (PassEnv)
- Bien sur il faut que tout ça soit dynamique... (entrypoint, sed conf apache..)sed -i "s/PLACEHOLDER/PassEnv $(env|grep -Po 'SYMFONY__[^=]+'| paste -s -d' ')/" test.file
A partir de symfony 3.2 c'est beaucoup plus facile car les variables d'environnements sont directement accessibles dans les fichiers de configuration
-
-
-
-
-