-
-
Almost Perfect Email Regex - Everything About Email Regular Expression!
February 24, 2015 - permalink - http://emailregex.com/Expressions régulières pour matcher un email selon la RFC 5322
via Skunnyk
-
Script rapide pour garder un sshfs actif (raspberry -> kimsufi)
February 21, 2015 - permalink - https://links.infomee.fr/shaare/8cWfKQ$ cat bin/ssh_fs_keeper.sh
!/bin/bash
ps aux|grep [s]shfs >/dev/null 2>/dev/null
code=$?
if [[ $code -eq 1 ]]; then
sudo sshfs -o allow_other foo@domain.com:/home/path /home/path
fià mettre dans un cron
-
Debian -- Details of package libapache2-mod-rpaf in sid
February 21, 2015 - permalink - https://packages.debian.org/fr/sid/libapache2-mod-rpafJe me demandais pourquoi mes allow from x.x.x.x ne marchait plus au niveau de on apache... C'est pourtant con, j'ai un haproxy en frontal maintenant ! donc apache voit tout venir de 127.0.0.1 et les allow ne sont plus valides.
Pour résoudre le probleme on peut installer ce mod qui va prendre l'ip dans les headers ajoutés par haproxy (x-forwarded-for) et la considérer comme l'ip source.
-
-
-
-
-
-
-
-
-
Iptables et Netfilter | Admin Debian
February 13, 2015 - permalink - http://www.admin-debian.com/securite/iptables-et-netfilter/Le schema dans cet article est vraiment clair (ce qui est rare pour un schema iptables)
-
-
-
-
debian init script
February 11, 2015 - permalink - https://links.infomee.fr/shaare/ZiMfVAapt-get install debian-goodies && checkrestart
via Doo
-
-
-
-
-
-
-
-
Find out which process uses an old lib and needs a restart after a system update | commandlinefu.com
January 27, 2015 - permalink - http://www.commandlinefu.com/commands/view/8579/find-out-which-process-uses-an-old-lib-and-needs-a-restart-after-a-system-updatelsof | grep 'DEL.lib'
lsof | grep 'DEL.lib' | sort -k1,1 -upour la libc : lsof | grep 'DEL'|grep libc-2.13.so|sort -k1,1 -u
-
-
-
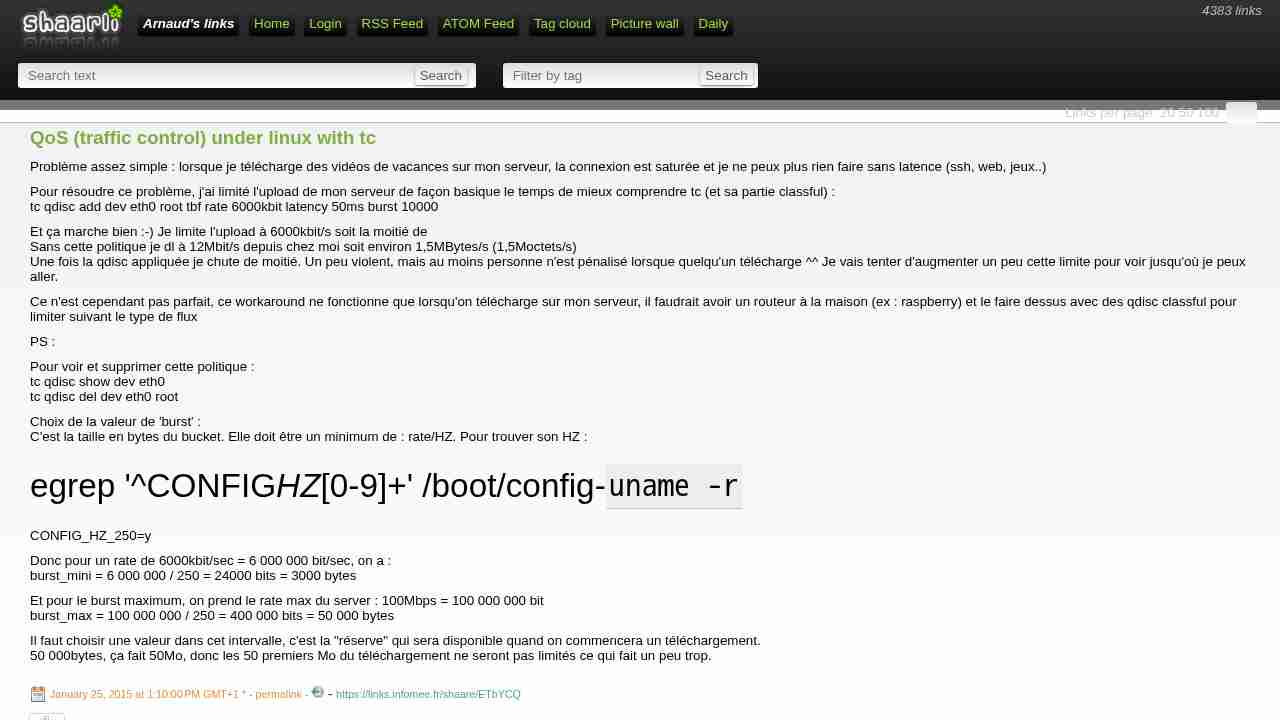
QoS (traffic control) under linux with tc
January 25, 2015 - permalink - https://links.infomee.fr/shaare/ETbYCQProblème assez simple : lorsque je télécharge des vidéos de vacances sur mon serveur, la connexion est saturée et je ne peux plus rien faire sans latence (ssh, web, jeux..)
Pour résoudre ce problème, j'ai limité l'upload de mon serveur de façon basique le temps de mieux comprendre tc (et sa partie classful) :
tc qdisc add dev eth0 root tbf rate 6000kbit latency 50ms burst 10000Et ça marche bien :-) Je limite l'upload à 6000kbit/s soit la moitié de
Sans cette politique je dl à 12Mbit/s depuis chez moi soit environ 1,5MBytes/s (1,5Moctets/s)
Une fois la qdisc appliquée je chute de moitié. Un peu violent, mais au moins personne n'est pénalisé lorsque quelqu'un télécharge ^^ Je vais tenter d'augmenter un peu cette limite pour voir jusqu'où je peux aller.Ce n'est cependant pas parfait, ce workaround ne fonctionne que lorsqu'on télécharge sur mon serveur, il faudrait avoir un routeur à la maison (ex : raspberry) et le faire dessus avec des qdisc classful pour limiter suivant le type de flux
PS :
Pour voir et supprimer cette politique :
tc qdisc show dev eth0
tc qdisc del dev eth0 rootChoix de la valeur de 'burst' :
C'est la taille en bytes du bucket. Elle doit être un minimum de : rate/HZ. Pour trouver son HZ :# egrep '^CONFIG_HZ_[0-9]+' /boot/config-
uname -r
CONFIG_HZ_250=yDonc pour un rate de 6000kbit/sec = 6 000 000 bit/sec, on a :
burst_mini = 6 000 000 / 250 = 24000 bits = 3000 bytesEt pour le burst maximum, on prend le rate max du server : 100Mbps = 100 000 000 bit
burst_max = 100 000 000 / 250 = 400 000 bits = 50 000 bytesIl faut choisir une valeur dans cet intervalle, c'est la "réserve" qui sera disponible quand on commencera un téléchargement.
50 000bytes, ça fait 50Mo, donc les 50 premiers Mo du téléchargement ne seront pas limités ce qui fait un peu trop.
-
'Re: exception in thread? in Net::SSH::Multi' - MARC
January 23, 2015 - permalink - http://marc.info/?l=ruby-talk&m=122278906522776&w=2errs = []
def test_server(errs, server)
lambda do |options|
begin
server =~ /(.+)@(.+)/
server_name, user = $2, $1
puts server_name
s = Net::SSH.start(server_name, user)
s.close
s = server
rescue Errno::EHOSTUNREACH, SocketError
puts "echec connexion #{server} : #{$!}"
errs << server
s = nil
endreturn s endend
Net::SSH::Multi.start(:on_error => :warn) do |session|
# define the servers we want to use
session.use &test_server(errs, 'root@srv-04')
session.use &test_server(errs, 'root@srv-07')
session.use &test_server(errs, 'root@srv-08')
session.use &test_server(errs, 'root@fail-08.local')# execute commands on all servers
session.exec( "hostname" )# run the aggregated event loop
session.loop
endunless errs.empty?
puts "The command failed on #{errs.size} hosts"
end
-
-
-
-
-
-
-
-
-
ferd.ca -> Awk in 20 Minutes
January 18, 2015 - permalink - http://ferd.ca/awk-in-20-minutes.htmlCe tuto est bien fait
Mais j'ai un peu de mal avec awk : pour des tâches simple je m'en sors avec cut, et pour des tâches plus complexes je passe à un vrai langage de scripting comme python
-
-
-
Terrible choices: MySQL | ionel's codelog
January 18, 2015 - permalink - http://blog.ionelmc.ro/2014/12/28/terrible-choices-mysql/Dans l'idéal il ne faudrait pas utiliser les paramètres par défauts et lire 100 de la doc pour faire sa propre conf... dans l'idéal.
-
Exploiter inotify, c’est simple - LinuxFr.org
January 18, 2015 - permalink - http://linuxfr.org/news/exploiter-inotify-c-est-simplesimple mais fonctionne une fois sur deux suivant le workflow..
-
Using ngrep | Mike Toscano | Blog
January 18, 2015 - permalink - http://blog.miketoscano.com/?p=66ngrep -itq -d any -W byline
Lorsque je veux inspecter le payload, je n'utilise plus du tout tcpdump mais ngrep
Contrairement à tcpdump, l'option pour spécifier l'interface est -d est non pas -i
-
What is a SSH key fingerprint and how is it generated? - Super User
January 18, 2015 - permalink - http://superuser.com/questions/421997/what-is-a-ssh-key-fingerprint-and-how-is-it-generatedDans les logs d'accès ssh (/var/log/auth.log), si vous avez passé le loglevel de SSH à VERBOSE, vous pouvez voir pour chaque accès la clé qui a été utilisé.
Le format est différent de celui dans authorized_keys pour des raisons de lisibilité j'imagine.. Pour faire la conversion depuis authorized_keys vers ce format :echo key | base64 | md5
ou
ssh-keygen -lf key.pub
-
GTD and Offloading
January 18, 2015 - permalink - https://danielmiessler.com/blog/gtd-offloading/Il faudra que je relise GTD, même en ne l'appliquant pas à 100%, je suis totalement d'accord avec l'article
-
-
-
dht
January 18, 2015 - permalink - https://links.infomee.fr/shaare/7QgS7wquand j'aurai du temps il faudra vraiment que je joue avec la dht
https://infomee.fr/links/?2Z02Dw
-
-