-
-
-
-
Tester sa conf logstash
March 2, 2015 - permalink - https://links.infomee.fr/shaare/2aJmWQ/opt/logstash/bin/logstash -f ma.conf --configtest
/opt/logstash/bin/logstash -f /etc/logstash/conf.d/ --configtest
-
-
-
etsy/logstash-forwarder
December 11, 2014 - permalink - https://github.com/etsy/logstash-forwarderun listener qui permet d'envoyer un seul evenement logstash pour plusieurs lignes de logs.
Si on a la main sur le code source, c'est quand meme plus simple de logger en json : 1 ligne = 1 event
Dans ce cas on peut utiliser le plugin imfile de rsyslog pour surveiller le fichier et envoyer les events :)
-
Performance Tuning&Tests for the Elasticsearch Output
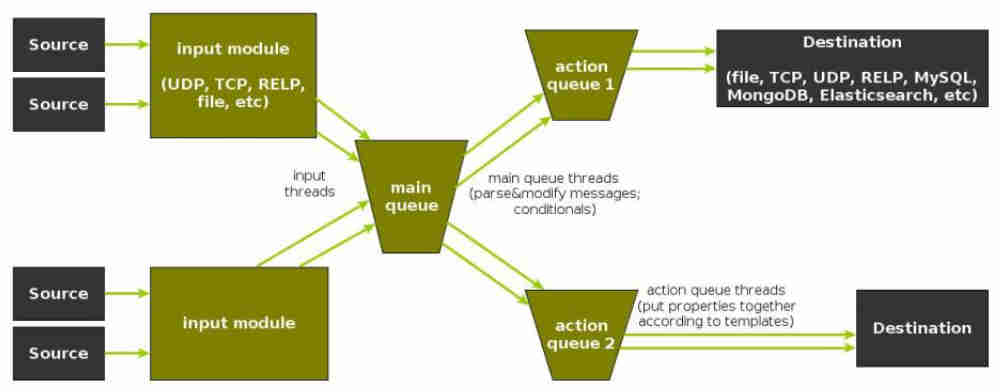
November 27, 2014 - permalink - http://www.rsyslog.com/performance-tuning-elasticsearch/Pour envoyer direct dans ES depuis rsyslog
(se passer de logstash devient donc possible dans certains cas)
-
Faire suivre les messages Rsyslog vers Logstash - Wooster
November 6, 2014 - permalink - https://wooster.checkmy.ws/2014/07/rsyslog-json-logstash/Pas con le coup de bien formater les logs pour que logstash ait moins de boulot de parsing de son côté.
-
When Logstash and Syslog go wrong – Kartar.Net
November 5, 2014 - permalink - http://kartar.net/2014/09/when-logstash-and-syslog-go-wrong/Ok j'ai eu le meme probleme : le syslog input de logstash tombe systématiquement en grok failure..
Remplaçable facilement par un udp input !
-
Using ulogd and JSON output » To Linux and beyond !
February 3, 2014 - permalink - https://home.regit.org/2014/02/using-ulogd-and-json-output/Pas simple : "ulogd" un plugin userspace pour iptables va sortir un output en JSON. Logstash récupère derriere et envoie à elasticsearch. Kibana peut afficher.
Au final un dashboard qui résume le trafic.
+ http://www.netfilter.org/projects/ulogd/index.htmlVia skunnyk
-
logstash - open source log management
December 13, 2013 - permalink - http://logstash.net/Logstash c'est bien.
En fait c'est mieux avec ses deux copains : elasticsearch et kibana !
Logstash permet de :
1) récupérer "des choses" (parmi des input, comme par exemple des logs),
2) de les traiter (par exemple, appliquer des regex pour récupérer des champs),
3) de balancer la structure obtenue après traitement "quelquepart" (il existe des tas d'output, par exemple : elasticsearch)Une fois que vous avez ça en place, vous pouvez visualiser vos données stockées dans elasticsearch avec kibana! (et ça donne ça : http://www.elasticsearch.org/overview/kibana/)
Sympa pour exploiter des access.log par exemple :)