-
-
Hiding processes from other users
March 14, 2014 - permalink - http://www.debian-administration.org/article/702/Hiding_processes_from_other_usersPour que les user puisssent voir seulement la liste de leurs process
via sebsauvage
-
-
SDN : Brocade précurseur en offrant le support d'OpenFlow 1.3 - Le Monde Informatique
March 14, 2014 - permalink - http://www.lemondeinformatique.fr/actualites/lire-sdn-brocade-precurseur-en-offrant-le-support-d-openflow-13-56752.htmlC'est long à venir.. il va falloir des experts dans ce domaine du réseau tellement pointu.
-
What is a sticky Bit and how to set it in Linux?
March 14, 2014 - permalink - http://www.linuxnix.com/2012/01/sticky-bit-set-linux.htmlchmod +t /tmp
or
chmod 1777 /tmp
-
-
-
-
StarTech.com MUYHSFMM Câble pour séparateur de casque 4 broches de 3,5 mm vers 2 x 3 broches de 3,5 mm F/M: Amazon.fr: Informatique
March 12, 2014 - permalink - http://www.amazon.fr/gp/product/B0058DOWH6validé ! ça fonctionne bien pour les casques/écouteurs+micro qui n'ont qu'une sortie :)
Je compte l'utiliser avec mon casque mais aussi avec une veille paire d'écouteur de téléphone comme micro d'appoint.
-
https://github.com/mpalmer/lvmsync
March 12, 2014 - permalink - https://github.com/mpalmer/lvmsyncHave you ever wanted to do a partial sync on a block device, possibly over a network, but were stymied by the fact that rsync just didn't work?
Well, fret no longer. As long as you use LVM for your block devices, you too can have efficient delta-transfer of changed blocks.via Skunnyk
-
rsync et --numeric-ids
March 12, 2014 - permalink - https://links.infomee.fr/shaare/cof6rQPar défaut, lorsqu'on copie des fichiers avec rsync, celui-ci va tenter d'arranger les permissions de cette manière :
Prenons un fichier hello.world qui appartient à l'user foo(115) et au group foo(115)
Lorsque rsync va copier ce fichier sur le systeme distant, il ne va pas donner un owner égal à 115:115 sans vérifier que :
dans /etc/passwd que 115 correspond à l'user foo
dans /etc/group que 115 correspond bien au groupe fooSi ça correspond, tout va bien, le owner donné est 115:115
Par contre, s'il n'y a pas de correspondance, rsync va tenter d'en trouver une en cherchant l'user et le group et en trouvant les id numérique qui vont bien.
Tout ça c'est très pratique la plupart du temps, mais dans certains cas, on n'en a pas besoin. (exemple : dupliquer un lvm d'une vm avec rsync)
L'option --numeric-ids est là pour ça : le owner des fichiers sera défini numériquement tel quel sans aucune vérification.
-
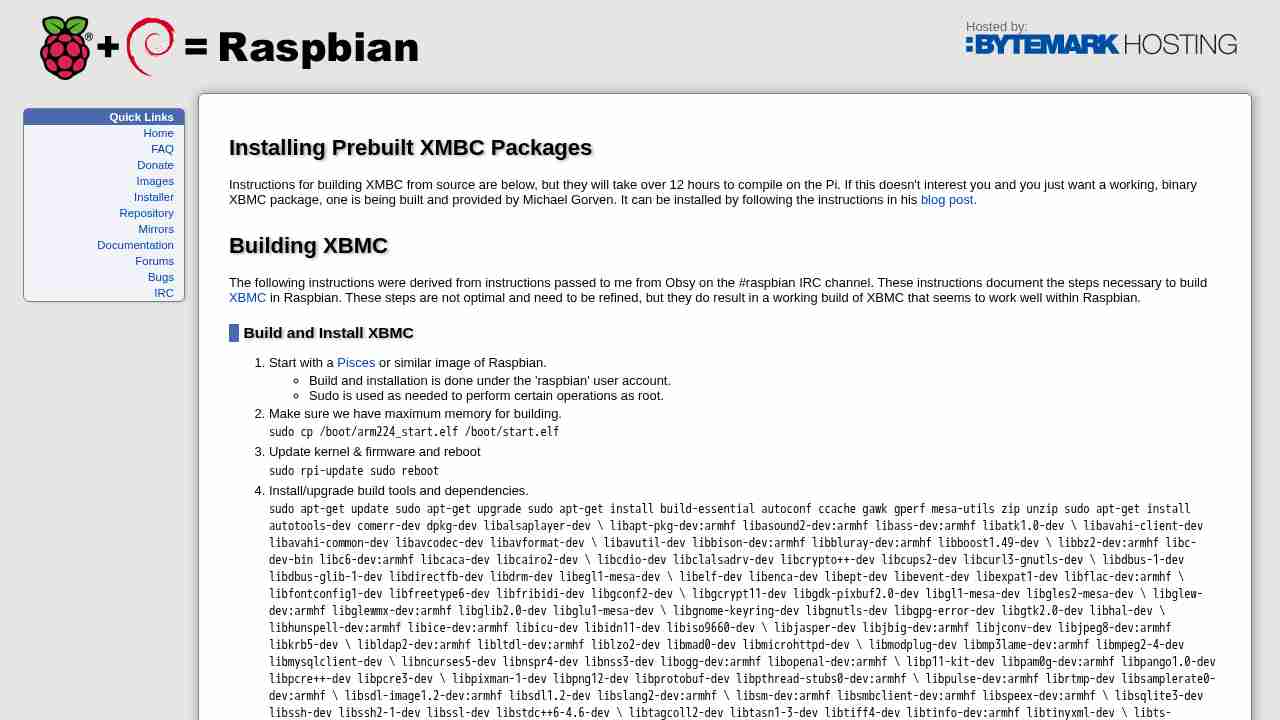
RaspbianXBMC - Raspbian
March 12, 2014 - permalink - http://www.raspbian.org/RaspbianXBMCPour build xbmc sur raspbian. Histoire d'avoir la derniere version
-
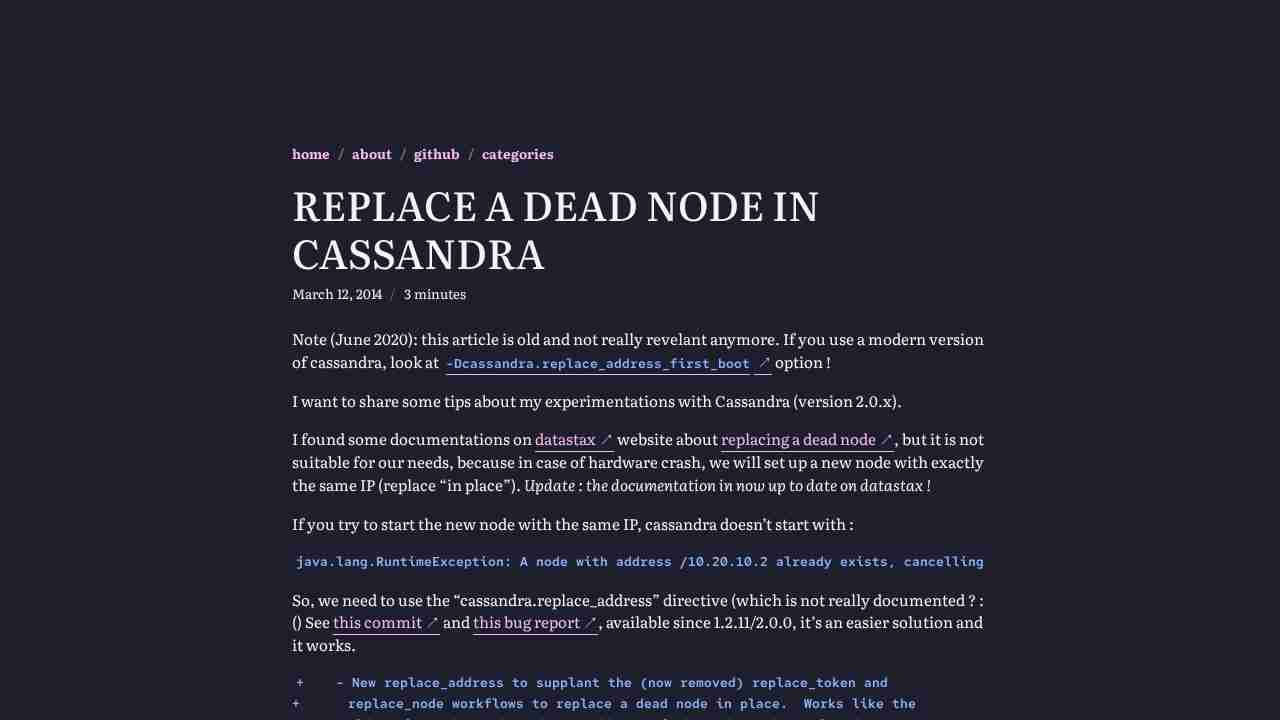
Alteroot | Replace a dead node in Cassandra
March 12, 2014 - permalink - http://blog.alteroot.org/articles/2014-03-12/replace-a-dead-node-in-cassandra.htmlComment remplacer un noeud cassandra en conservant la même ip
-
-
Présentation puppet dashboard enterprise
March 9, 2014 - permalink - http://youtu.be/tPNlvRbY0pAVidéo sympa qui fait le tour des fonctions principales
-
-
Adventure generator for spontaneous people
March 7, 2014 - permalink - http://drungli.com/concept sympa
via shahor
-
-
Sed supprimer une ligne
March 7, 2014 - permalink - https://links.infomee.fr/shaare/hAFpzwje sais pas pourquoi j'arrive jamais à m'en souvenir :
sed -i 8d file
-
-
LVM - How to Resize a Partition in Linux | All about Linux
March 6, 2014 - permalink - http://www.aboutlinux.info/2005/04/resizing-logical-volumes.htmlSi on veut plus d'espace : d'abord lvextend puis resize2fs
Si on en veut moins : d'abord resize2fs puis lvreduce
-
Log iptables Messages to a Separate File with rsyslog | Random Bits
March 6, 2014 - permalink - http://blog.shadypixel.com/log-iptables-messages-to-a-separate-file-with-rsyslog/une rule rsyslog
un logrotate
+ commentaire à la regle iptable
-
Best practices: iptables | major.io
March 6, 2014 - permalink - http://major.io/2010/04/12/best-practices-iptables/Franchement pas d'accord avec lui t_t
Bon ya aussi de bons conseil dans l'article, alors je lui pardonne !"Consider a situation where your INPUT chain contains quite a few rules allowing traffic, and you’ve set the default policy to DROP. Later on, another administrator logs into the server and flushes the rules (which isn’t a good practice, either). I’ve met quite a few good systems administrators who are unaware of the default policy for iptables chains. Your server will be completely inaccessible immediately. All of the packets will be dropped since they match the default policy in the chain."
-
-
-
-
metrics - Why use statsd when graphite's Carbon aggregator can do the same job? - Stack Overflow
March 6, 2014 - permalink - http://stackoverflow.com/questions/13697553/why-use-statsd-when-graphites-carbon-aggregator-can-do-the-same-jobPourquoi utiliser statsd en plus de graphite ?
Pour scale ? car stats reçoit en udp, attend un moment, puis envoie à graphite.
Mais Carbon semble pouvoir recevoir lui aussi directement en udp..
Pour répartir la charge tout simplement ? à voir..
-
Pdnsd - ArchWiki
March 5, 2014 - permalink - https://wiki.archlinux.org/index.php/pdnsdPour vider le cache de pdnsd : (et pas attendre l'expiration, en plus du reload sur le bind bien sur ;))
pdnsd-ctl empty-cache
-
-
https://github.com/buger/gor/
March 4, 2014 - permalink - https://github.com/buger/gor/Gor is a simple http traffic replication tool written in Go. Its main goal is to replay traffic from production servers to staging and dev environments.
Now you can test your code on real user sessions in an automated and repeatable fashion. No more falling down in production!Un outil de capture de trafic HTTP qui peut le rejouer en direct ou bien le dumper dans un fichier pour le rejouer plus tard.
-
Déplacer un lv
March 4, 2014 - permalink - https://links.infomee.fr/shaare/h2ns6wdd if=/dev/datastore/lv_name bs=10K | gzip -c > /backup/lv_name.img.gz
scp
lvcreate --size [taille du disque virtuel source] --name nom_labo_nom_exploitant vg_distributiondemandée
Recopier le snapshot dans ce nouvel espace lv :
zcat /backup/kvm/vg_distributiondemandée/nom_labo_nom_exploitant.img.gz > /dev/vg_distributiondemandée/nom_labo_nom_exploitant
-
-
Les différentes valeurs possibles de l'attribut "type"
March 3, 2014 - permalink - http://oss.oetiker.ch/rrdtool/doc/rrdcreate.en.html#IGAUGEIl existe plusieurs manière de grapher : GAUGE, COUNTER, DERIVE, ABSOLUTE, COMPUTE.
Comment choisir ? dépend de ce que vous graphez :
-
si la valeur retournée par la sonde est toujours comprise dans un intervalle fixe (ram, pourcentage..) on va prendre GAUGE, pour qui, le point d'une courbe représente la valeur de la sonde à l'instant t
-
si la valeur est l'état d'un compteur (qui augmente donc indéfiniment), la GAUGE n'est pas forcément adaptée car la courbe ne fera qu'augmenter.. c'est dur de voir l'évolution de celle-ci : une anomalie serait représentée par une pente plus "ardue" à un moment donné.. au lieu d'un pic. Dans ce cas là, il vaut mieux utiliser COUNTER ou ABSOLUTE, pour qui, un point sur le graph n'est pas la valeur retournée par la sonde, mais la différence entre les deux dernieres mesures.
ABSOLUTE donne cette valeur de maniere absolue, si votre premiere mesure donne 100, la deuxieme 122, on aura un point à 22.
COUNTER et DERIVE rajoutent une division pour avoir le delta par seconde (/300) par exemple si la premiere valeur est 1000, la deuxieme est 1600, le delta absolu est de 600. Si la différence de temps entre les deux collectes est de 5min (300secondes), notre point sur le graph sera à 600/300 = 2
Ce 2 signifie que, sur cet intervalle, on a eu 2 unité par seconde en moyenne.
On peut configurer le plugin pour avoir la valeur par minute ou par heure avec graph_period : http://munin-monitoring.org/wiki/graph_period
-
-
-
NetworkConfiguration - Debian Wiki
March 3, 2014 - permalink - https://wiki.debian.org/NetworkConfiguration#Multiple_IP_addresses_on_One_InterfaceBon à savoir lorsqu'on écrit des fichiers /etc/network/interfaces sous debian.
On peut répéter les block pour faire des alias (qui ne sont pas "supportés" par la commande ip)
-
TupperVim - Mozilla Francophone
March 1, 2014 - permalink - http://wiki.mozfr.org/TupperVimfaut que je test :D
-
BashGuide/InputAndOutput - Greg's Wiki
February 28, 2014 - permalink - http://mywiki.wooledge.org/BashGuide/InputAndOutputYou can avoid this by temporarily removing the indentation for the lines of your Heredocs. However, that distorts your pretty and consistent indentation. There is an alternative. If you use <<-END instead of <<END as your Heredoc operator, Bash removes any tab characters in the beginning of each line of your Heredoc content before sending it to the command. That way you can still use tabs (but not spaces) to indent your Heredoc content with the rest of your code. Those tabs will not be sent to the command that receives your Heredoc. You can also use tabs to indent your sentinel string.
-
Grub tips : connaitre le kernel par defaut
February 28, 2014 - permalink - https://links.infomee.fr/shaare/PsSF_ATrouver le numero du menuentry par defaut :
grep GRUB_DEFAULT /etc/default/grubEnsuite, il suffit de lister les menuentry et de compter (le premier est à 0)
grep menuentry /boot/grub/grub.cfg
-
-
-
Git, boutez les bugs, domptez votre historique!
February 27, 2014 - permalink - http://putaindecode.fr/posts/git/boutez-les-bugs-domptez-votre-historique/Quelques trucs sympas, mais encore un peu avancés pour le moment
-
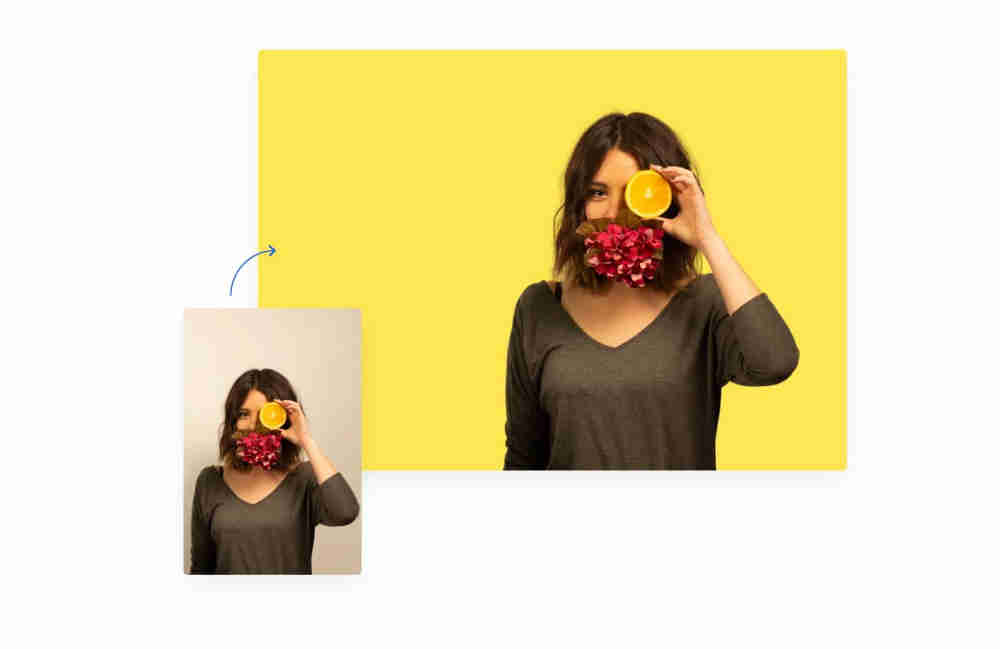
Easily Remove Image Backgrounds Online - Clipping Magic
February 27, 2014 - permalink - http://clippingmagic.com/Un outil pour détourer en ligne, ça peut être utile
via korben
-
notsocomplicated | scratch your head
February 27, 2014 - permalink - http://blog.notsocomplicated.org/2010/02/securisons-apache-avec-fail2ban/Exemples de creation de jail fail2ban
via arnaudb
-
-
hub · the command-line wrapper for git
February 27, 2014 - permalink - http://hub.github.com/Tiens je ne connaissais pas du tout ce wrapper.. pratique, à tester
-
Vim tips : changer le comportement de l'autocompletion avec tab
February 26, 2014 - permalink - https://links.infomee.fr/shaare/eMhXTQen ex mode, quand on veut ouvrir un autre fichier avec :split ou :vsplit par exemple, l'autocompletion ne se comporte pas de la meme maniere qu'en shell. Pour avoir le même comportement :
set wildmode=longest,list
tab ne va plus afficher le premier match, mais la liste des match possibles :)
-
Vim tips : Alternative pour commenter plusieurs lignes
February 26, 2014 - permalink - https://links.infomee.fr/shaare/Eb2bGQavec une ex command :
Faites une selection avec V
Puis :normal I//d'une maniere générale, avec :normal on peut utiliser une "normal command"
Couplé avec un range comme :5,15 ça devient cool
Et encore plus avec un range "visuel" :'<,'> qu'on obtient avec un V
-
Fabric — Fabric 1.8.2 documentation
February 25, 2014 - permalink - http://docs.fabfile.org/en/1.8/#encore un tool de remote
-
SaltStack
February 25, 2014 - permalink - http://www.saltstack.com/En cherchant des infos sur ansible, je tombe sur un nième soft de configuration management (comme puppet, chef, cfengine, ansible)
-
Gunnery - Remote execution frontend
February 25, 2014 - permalink - http://eyjafjallajokull.github.io/gunnery/Dans la veine d'ansible, command.io, capistrano etc
via Skunnyk