-
-
Want to eat well? Forget about willpower |
February 3, 2016 - permalink - http://ideas.ted.com/want-to-eat-well-forget-about-willpower/Plein de facteurs psychologiques peuvent nous pousser à plus ou moins manger
-
-
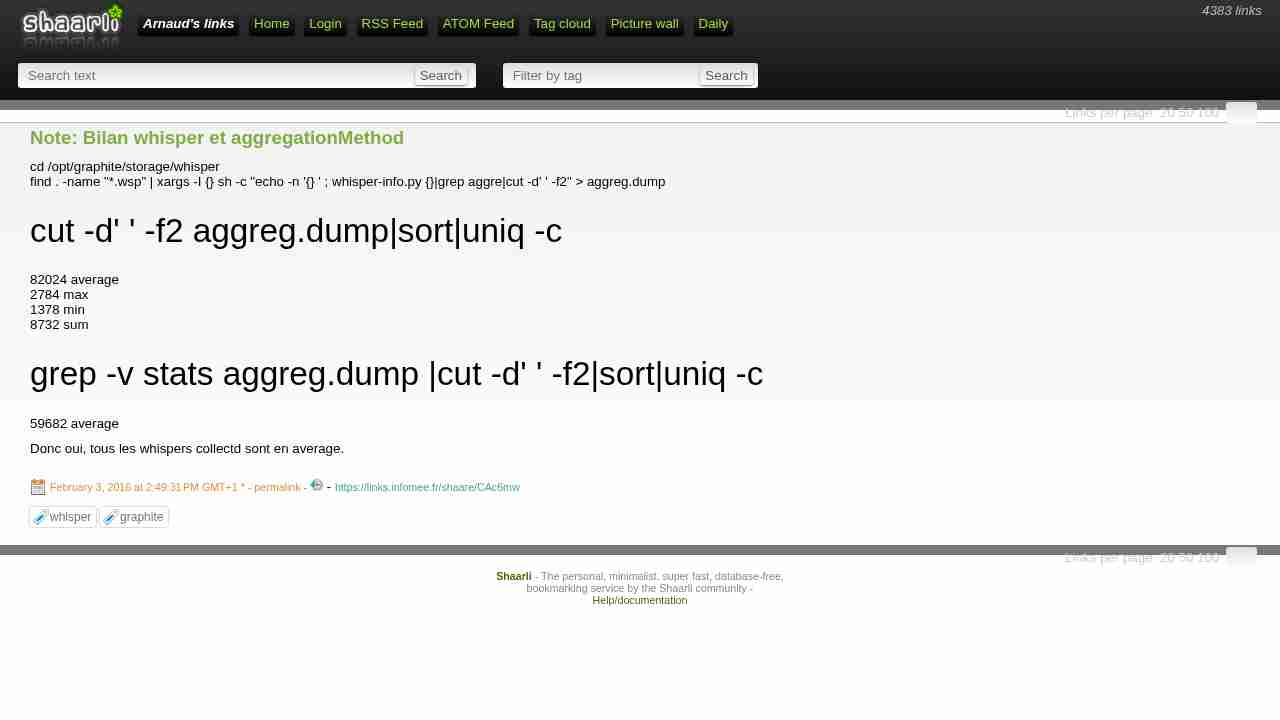
Note: Bilan whisper et aggregationMethod
February 3, 2016 - permalink - https://links.infomee.fr/shaare/CAc6mwcd /opt/graphite/storage/whisper
find . -name "*.wsp" | xargs -I {} sh -c "echo -n '{} ' ; whisper-info.py {}|grep aggre|cut -d' ' -f2" > aggreg.dumpcut -d' ' -f2 aggreg.dump|sort|uniq -c
82024 average
2784 max
1378 min
8732 sumgrep -v stats aggreg.dump |cut -d' ' -f2|sort|uniq -c
59682 average
Donc oui, tous les whispers collectd sont en average.
-
-
-
-
linux - Can dpkg verify files from an installed package? - Server Fault
January 31, 2016 - permalink - http://serverfault.com/questions/322518/can-dpkg-verify-files-from-an-installed-packageL'équivalent de rpm -qV, bien mieux que debsums qui se limite à verifier quelques fichiers. J'ai l'impression que dpkg -V vérifie bien TOUS les fichiers du packages (même ceux dans /etc)
-V, --verify [package-name...]
Verifies the integrity of package-name or all packages if omit‐
ted, by comparing information from the installed paths with the
database metadata.The output format is selectable with the --verify-format option, which by default uses the rpm format, but that might change in the future, and as such programs parsing this command output should be explicit about the format they expect.
-
As a software engineer, how do I shift my career to devops? - Quora
January 31, 2016 - permalink - https://www.quora.com/As-a-software-engineer-how-do-I-shift-my-career-to-devops?srid=IB0i&utm_content=bufferf26f3&utm_medium=social&utm_source=twitter.com&utm_campaign=buffer[Summary, full note in Shaarli]
Réponse Quora (un ingénieur de Bazaarvoice) : "As a software engineer, how do I shift my career to devops?"DevOps désigne surtout un "Systems Programmer" moderne, pas un admin qui installe Arch et écrit du Perl.
Ce qu'est un rôle DevOps : écrire du code et des outils ; faire souvent les choses pénibles ; astreinte pour les pannes à 2h du matin ; design d'infrastructure ; *NIX ; scaling ; maintenance ; beaucoup de monitoring, métriques et reporting ; virtualisation ; agile ; cycles de release et stratégie de branches (git, Mercurial, svn) ; automatisation, automatisation, automatisation ; optimisation et tuning ; tests de charge et de performance ; cloud ; gestion de configuration (Puppet, Chef, Ansible) ; sécurité ; load balancing / proxy ; services d'authentification ; ligne de commande (awk...) ; gestion de paquets ; CI / CD (le plus proche du vrai sens de DevOps) ; toutes les bases de données, SQL et NoSQL ; solide expertise système (réseau, disques, filesystems, mémoire, CPU).
Ce que ce n'est pas : plus facile ou plus "fun" que développeur ; ne plus écrire de code ; installer Linux et ne plus toucher son OS préféré ; travailler la nuit ; uniquement du neuf (on gère aussi du vieux).
-
-
Archived content - Nmap tutorial
January 29, 2016 - permalink - https://nmap.org/bennieston-tutorial/La raison pour laquelle on voit des block en OUPUT de certains type ICMP dans les scripts iptables :
Scanning for open UDP ports is done with the -sU option. With this scan type, Nmap sends 0-byte UDP packets to each target port on the victim. Receipt of an ICMP Port Unreachable message signifies the port is closed, otherwise it is assumed open.
One major problem with this technique is that, when a firewall blocks outgoing ICMP Port Unreachable messages, the port will appear open. These false-positives are hard to distinguish from real open ports.
-
Kinto/kinto
January 29, 2016 - permalink - https://github.com/Kinto/kinto/Kinto is a lightweight JSON storage service with synchronisation and sharing abilities.
ça peut servir
-
-
Module ngx_http_core_module
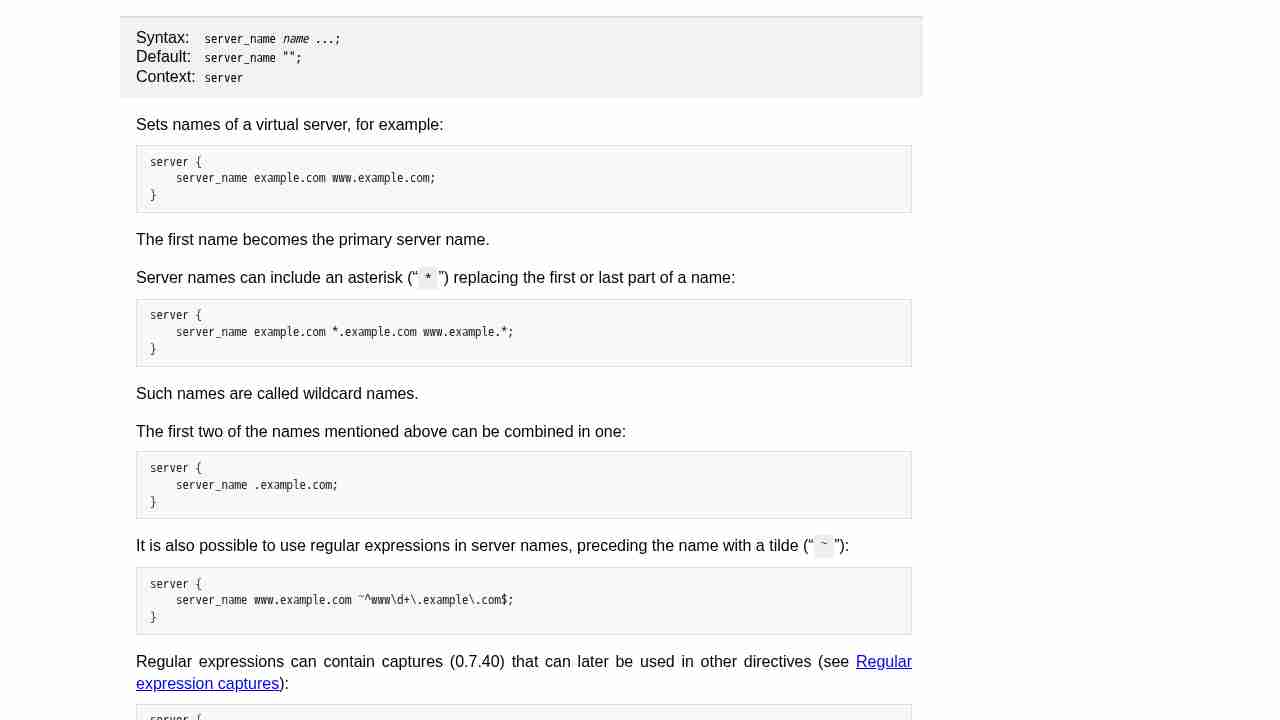
January 28, 2016 - permalink - http://nginx.org/en/docs/http/ngx_http_core_module.html#server_nameUn truc important :
During searching for a virtual server by name, if the name matches more than one of the specified variants, (e.g. both a wildcard name and regular expression match), the first matching variant will be chosen, in the following order of priority:
the exact name
the longest wildcard name starting with an asterisk, e.g. “*.example.com”
the longest wildcard name ending with an asterisk, e.g. “mail.*”
the first matching regular expression (in order of appearance in the configuration file)
-
Remove files from Git commit - Stack Overflow
January 28, 2016 - permalink - http://stackoverflow.com/questions/12481639/remove-files-from-git-commitPour cancel un commit qui n'a pas encore été push
git reset --soft HEAD^
-
-
Why I Strive to be a 0.1x Engineer | Benji's Blog -
January 27, 2016 - permalink - http://benjiweber.co.uk/blog/2016/01/25/why-i-strive-to-be-a-0-1x-engineer/truestory :
Let’s not build that feature.
Is there existing software that could be used instead?
Let’s not add this functionality.
Does the complexity it will introduce really justify its existence?
Let’s not build that product yet.
Can we first do some small things to test the assumption that it will be valuable?
Let’s not build/deploy that development tool.
Can we adjust our process or practices instead to make it unnecessary?
Let’s not adopt this new technology.
Can we achieve the same thing with a technology that the team is already using and familiar with? “The best tool for the job” is a very dangerous phrase.
Let’s not keep maintaining this feature.
What is blocking us from deleting this code?
Let’s not automate this.
Can we find a way to not need to do it all?
-
-
fastos/tcpdive: A TCP performance profiling tool.
January 27, 2016 - permalink - https://github.com/fastos/tcpdiveça a l'air chouette, dommage que la version soit limitée à un kernel si vieux et que ce soit seulement packagé en rpm
à tester quand même sur une centos 6.5
-
-
OVH mail inclu avec domaine
January 26, 2016 - permalink - https://links.infomee.fr/shaare/8DKNGgChez OVH une boite mail et un petit espace d'hébergement est offert quand on loue un domaine.
Pour l'activer il faut se rendre dans le manager, cliquer sur le domaine en question dans la liste des Domaines à gauche
Puis à droite "Activer un hébergement web" (choisir le Start10M Gratuit)
Il faut ensuite valider la commande et attendre que l'opération se termineEnsuite dans la colonne à gauche, dans la section email, cliquer sur le domaine concerné et là miracle on peut créer une boite mail et un grand nombre d'alias et la possibilité de rediriger..
Pratique pour recevoir des mails sur un domaine custom sans se prendre la tête
Plus d'info : https://www.ovh.com/fr/domaines/offre_hebergement_start10m.xml
-
-
Sleep random time before to act
January 25, 2016 - permalink - https://links.infomee.fr/shaare/oO0cBAsleep $(shuf -i 1-600 -n 1) && /bin/gogo
-
-
-
-
/ˈTræfɪk/
January 21, 2016 - permalink - https://traefik.github.io/Un lb en Go qui peut "surveiller" les backends comme Docker par exemple pour update sa conf
-
-
-
-
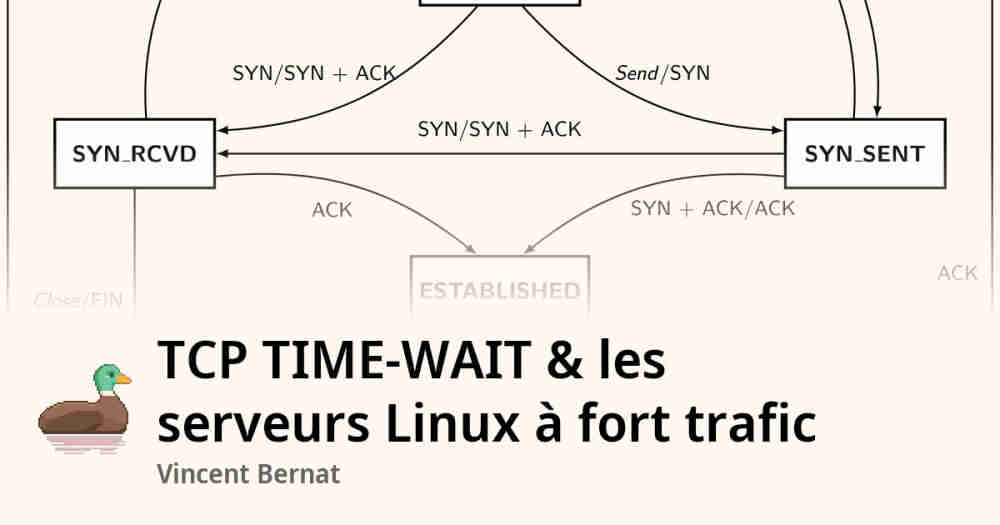
TCP TIME-WAIT & les serveurs Linux à fort trafic | Vincent Bernat
January 19, 2016 - permalink - http://vincent.bernat.im/fr/blog/2014-tcp-time-wait-state-linux.htmlLecture intéressante sur l'état TIME WAIT
-
-
-
-
MySQL :: MySQL 5.7 Reference Manual :: 13.4.1.3 SET sql_log_bin Syntax
January 18, 2016 - permalink - http://dev.mysql.com/doc/refman/5.7/en/set-sql-log-bin.htmlTo disable bin log for the current session
-
lomik/go-carbon - Go
January 18, 2016 - permalink - https://github.com/lomik/go-carbonGolang implementation of Graphite/Carbon server with classic architecture: Agent -> Cache -> Persister
used by Doo 1M metric/sec (12 CPU)
-
-
-
How I ended up paying $150 for a single 60GB download from Amazon Glacier — Medium
January 18, 2016 - permalink - https://medium.com/@karppinen/how-i-ended-up-paying-150-for-a-single-60gb-download-from-amazon-glacier-6cb77b288c3e#.ig3omb2cxEncore un mec qui s'est fait avoir par Amazon... Si un jour je dois utiliser un de leurs services, il faudra bien lire ET comprendre la facturation.
La facturation de glacier est complètement hallucinante : https://aws.amazon.com/fr/glacier/faqs/#How_much_data_can_I_retrieve_for_free
Ce qui reste intéressant, c'est qu'en respectant les règles du jeu, on peut avoir des tarifs corrects, mais dans le cas contraire, l'addition est vite chargée.
-
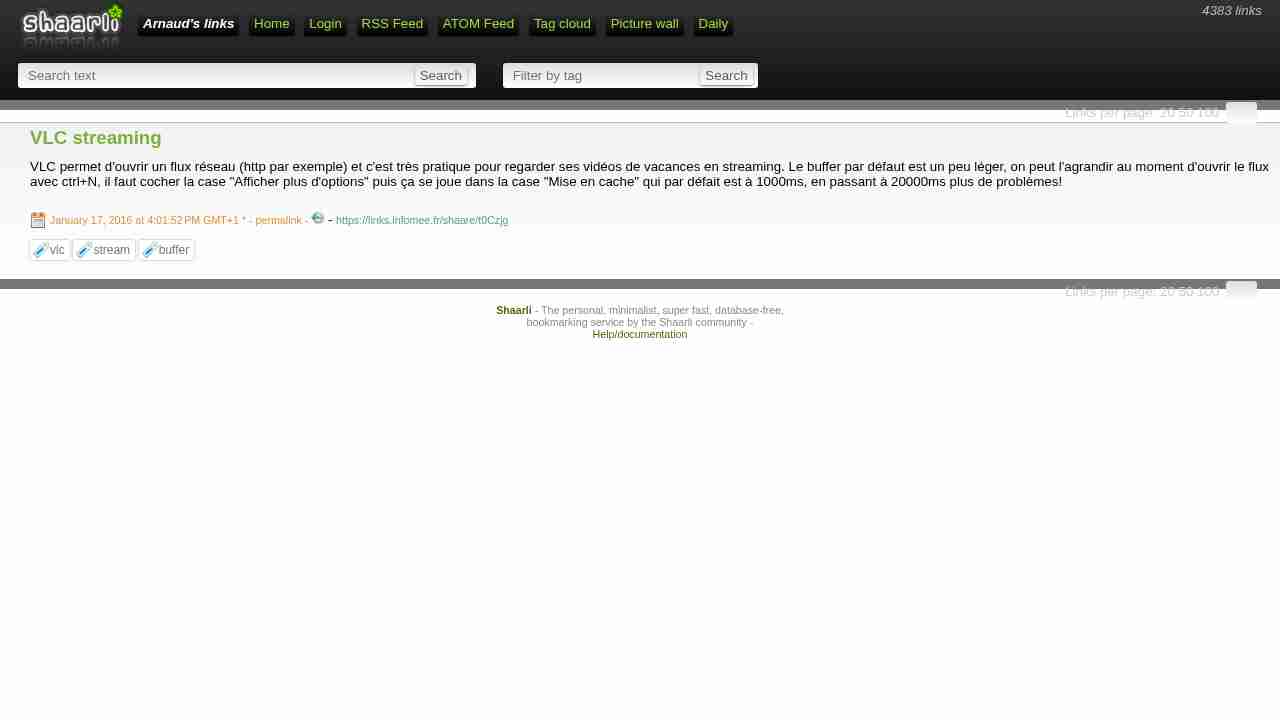
VLC streaming
January 17, 2016 - permalink - https://links.infomee.fr/shaare/t0CzjgVLC permet d'ouvrir un flux réseau (http par exemple) et c'est très pratique pour regarder ses vidéos de vacances en streaming. Le buffer par défaut est un peu léger, on peut l'agrandir au moment d'ouvrir le flux avec ctrl+N, il faut cocher la case "Afficher plus d'options" puis ça se joue dans la case "Mise en cache" qui par défait est à 1000ms, en passant à 20000ms plus de problèmes!
-
iptables et ipv6
January 15, 2016 - permalink - https://links.infomee.fr/shaare/35GNVgIl faut bien prendre conscience d'un truc, quand on a un serveur avec de l'ipv6, certains services comme sshd vont écouter en ipv6 et en ipv4
Si vous avez restreint l'acces au port SSH à certaines ips de confiances, il faut aussi faire l'opération avec ip6tables sinon vous êtes à poil en ipv6
Ce sont deux stacks complètement indépendantes
-
Save and restore rules of Iptables
January 15, 2016 - permalink - http://www.iptables.info/en/iptables-save-restore-rules.htmlDescription du format d'iptables-save
"This contains a few comments starting with a # sign. Each table is marked like *, for example *mangle. Then within each table we have the chain specifications and rules. A chain specification looks like : [:]. The chain-name may be for example PREROUTING, the policy is described previously and can, for example, be ACCEPT. Finally the packet-counter and byte-counters are the same counters as in the output from iptables -L -v. Finally, each table declaration ends in a COMMIT keyword. The COMMIT keyword tells us that at this point we should commit all rules currently in the pipeline to kernel. "
-
-
Inodes
January 13, 2016 - permalink - https://links.infomee.fr/shaare/1VjtawPour avoir des infos sur les inodes restantes, tout simplement : df -i
Ou bien tune2fs -l /dev/sda1 (donne entre autre cette info)
-
gnome - How to move windows around and between monitors, using keyboard short cuts? - Ask Ubuntu
January 13, 2016 - permalink - http://askubuntu.com/questions/36616/how-to-move-windows-around-and-between-monitors-using-keyboard-short-cutspas très pratique d'utiliser le pavé numérique..
ctrl + alt + 5
ctrl + alt + 4 ou ctrl + alt + 6
-
-
-
-
-
Top Ten Revealed -- Play. Vote. Win! - Arcade
January 12, 2016 - permalink - http://eu.battle.net/arcade/en/blog/20003896A tester ils ont l'air bien fun!