-
Apache Tips & Tricks: Disable directory indexes - MDLog:/sysadmin
May 6, 2014 - permalink - http://www.ducea.com/2006/06/26/apache-tips-tricks-disable-directory-indexes/truc à faire direct après l'install d'apache2
ça laisse la possibilité d'utiliser indexes sur certains dir
-
Puppet, Parameterized classes .vs. Definitions - - Craig Dunn's Blog
May 6, 2014 - permalink - http://www.craigdunn.org/2011/09/puppet-parameterized-classes-vs-definitions/Et oui, une classe ne peut être déclarée qu'une fois, c'est un singleton (une installation d'apache par exemple)
Alors qu'un defined type peut être déclaré x fois, il faut voir ça comme des objets qui peuvent avoir plusieurs instances (comme les vhost)
-
Christian Hofstädtler - Puppet: managing directories recursively
May 5, 2014 - permalink - http://christian.hofstaedtler.name/blog/2008/11/puppet-managing-directories-recursively.htmlptin ça marche pas avec nagios_* :/
http://www.mnxsolutions.com/linux/automatically-purge-old-configuration-from-nagios-deployed-by-puppet.html
et ça ça passe seulement avec le path par defaut des nagios_* (/etc/nagios3/*.cfg)
-
-
SSL Offloading, Encryption and Certificates with NGINX - NGINX
April 30, 2014 - permalink - http://nginx.com/blog/nginx-ssl/intro à l'offloading ssl de nginx
-
Designing Puppet: Roles/Profiles Pattern
April 30, 2014 - permalink - http://fr.slideshare.net/PuppetLabs/roles-talkun design pattern role/profile
+ la conf https://www.youtube.com/watch?v=ZpHtOnlSGNY
-
Run your own Sync-1.5 Server — Mozilla Services
April 30, 2014 - permalink - https://docs.services.mozilla.com/howtos/run-sync-1.5.htmlNouvelle version de sync en auto
-
rgrep grep -r et grep -R
April 29, 2014 - permalink - https://links.infomee.fr/shaare/xsOUWgrgrep et grep -r sont équivalents : on cherche récursivement
grep -R est légerement différent dans le sens où il va suivre les liens symboliques ce qui peut être plus pratique..
-
-
-
-
-
-
-
-
-
-
-
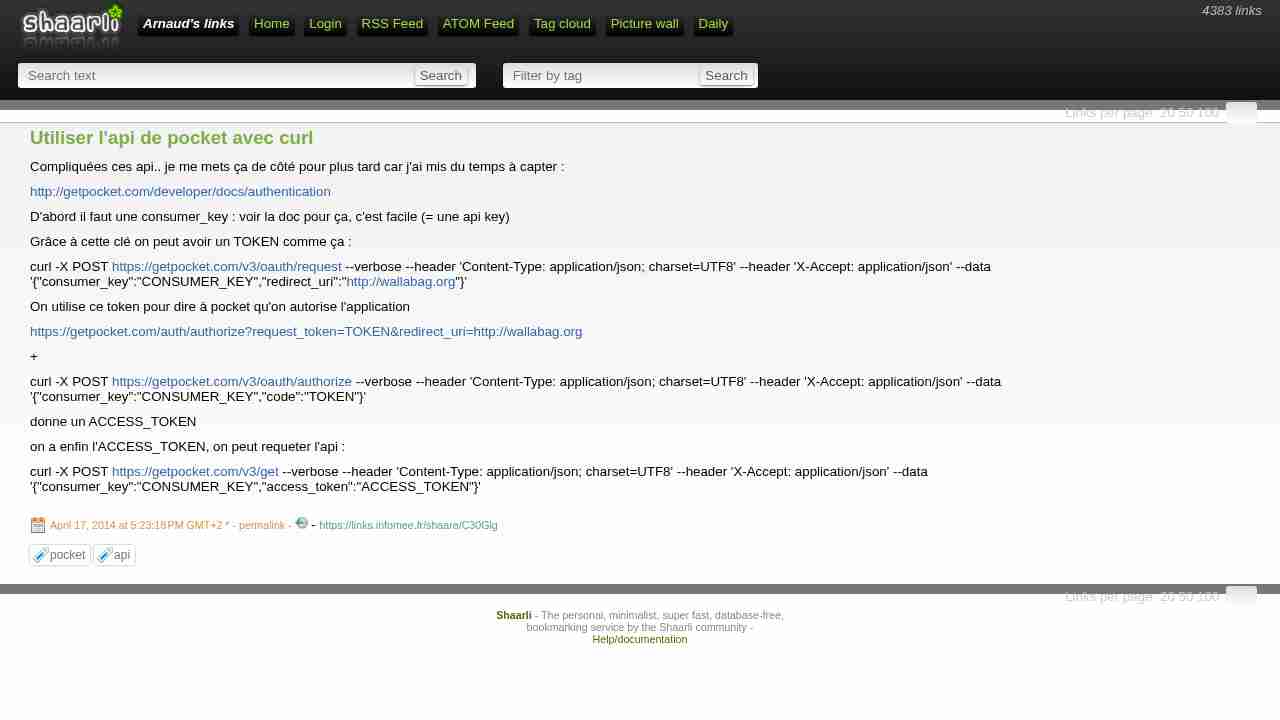
Utiliser l'api de pocket avec curl
April 17, 2014 - permalink - https://links.infomee.fr/shaare/C30GlgCompliquées ces api.. je me mets ça de côté pour plus tard car j'ai mis du temps à capter :
http://getpocket.com/developer/docs/authentication
D'abord il faut une consumer_key : voir la doc pour ça, c'est facile (= une api key)
Grâce à cette clé on peut avoir un TOKEN comme ça :
curl -X POST https://getpocket.com/v3/oauth/request --verbose --header 'Content-Type: application/json; charset=UTF8' --header 'X-Accept: application/json' --data '{"consumer_key":"CONSUMER_KEY","redirect_uri":"http://wallabag.org"}'
On utilise ce token pour dire à pocket qu'on autorise l'application
https://getpocket.com/auth/authorize?request_token=TOKEN&redirect_uri=http://wallabag.org
+
curl -X POST https://getpocket.com/v3/oauth/authorize --verbose --header 'Content-Type: application/json; charset=UTF8' --header 'X-Accept: application/json' --data '{"consumer_key":"CONSUMER_KEY","code":"TOKEN"}'
donne un ACCESS_TOKEN
on a enfin l'ACCESS_TOKEN, on peut requeter l'api :
curl -X POST https://getpocket.com/v3/get --verbose --header 'Content-Type: application/json; charset=UTF8' --header 'X-Accept: application/json' --data '{"consumer_key":"CONSUMER_KEY","access_token":"ACCESS_TOKEN"}'
-
-
Installed Extensions - GNOME Shell Extensions
April 16, 2014 - permalink - https://extensions.gnome.org/local/Les extensions installées sont ici :
$ ls ~/.local/share/gnome-shell/extensions/
mediaplayer@patapon.info message-notifier@shell-extensions.barisione.org SettingsCenter@xesnet.fr system-monitor@paradoxxx.zero.gmail.com TaskBar@zpydr topIcons@adel.gadllah@gmail.comPour les désactiver toute :
gsettings set org.gnome.shell enabled-extensions "[]"Pour les activer :
gsettings set org.gnome.shell enabled-extensions "['message-notifier@shell-extensions.barisione.org','mediaplayer@patapon.info','SettingsCenter@xesnet.fr','system-monitor@paradoxxx.zero.gmail.com','TaskBar@zpydr','topIcons@adel.gadllah@gmail.com']"
-
Quel techno utiliser aujourd'hui ?
April 15, 2014 - permalink - http://blog.fabbook.fr/post/2013/08/24/quel_techno_utiliser_aujourd%27hui.htmlexcellent cet article :D
via sebsauvage
-
Pass: The Standard Unix Password Manager
April 15, 2014 - permalink - http://www.zx2c4.com/projects/password-store/Un password manager en cmdline
-
-
Debian -- Details of package logtail in wheezy
April 14, 2014 - permalink - https://packages.debian.org/wheezy/logtaillogtail permet de tail seulement la différence avec le dernier logtail qu'on a fait (un marqueur est créé pour stocker la position)
pratique pour faire une sonde munin si on veut la moyenne ou le max de ce qu'on a dans le log depuis le dernier check
-
-
DevOps for People Who Hate DevOps - Rigel Group
April 13, 2014 - permalink - http://www.rigelgroupllc.com/blog/2013/06/10/devops-for-people-who-hate-devops/Intro ansible par un fan
Via arnaudb
-
openoffice figer une cellule
April 13, 2014 - permalink - https://links.infomee.fr/shaare/C5-esQPour figer une valeur dans une formule pour éviter qu'elle s'incrémente lorsqu'on étend la formule, il faut rajouter des "$"
ex : $Q$4
-
-
-
-
Figures about wallabag — April 2014 | wallabag
April 10, 2014 - permalink - https://www.wallabag.org/2014/04/10/figures-wallabag-april-2014/si vous voulez remercier wallabag, c'est par là que ça se passe
-
The Symfony Core Team is back - Symfony
April 10, 2014 - permalink - http://symfony.com/blog/the-symfony-core-team-is-backnouvelle hierarchie de commit mise en place par symfony
-
netcraft-april-2014.png (Image PNG, 1266 × 1028 pixels) - Redimensionnée (83%)
April 10, 2014 - permalink - http://nginx.wpengine.com/wp-content/uploads/2014/04/netcraft-april-2014.pngApache qui passe en dessous de IIS c'est pour bientôt d'après la tendance :o
Est-ce que l'opensource recule ? Non surement que beaucoup de monde switch de nginx à apache ?
-
So, you wanna be a sysadmin ? (Trolldi inside)
April 9, 2014 - permalink - http://linuxfr.org/users/plop_plop_sys/journaux/so-you-wanna-be-a-sysadmin-trolldi-insideJe suis content de pas les avoir en direct eux
-
openvswitch/ovs
April 9, 2014 - permalink - https://github.com/openvswitch/ovsVos maintenant sur github
-
Découverte d'une faille de sécurité critique dans OpenSSL de Debian - LinuxFr.org
April 8, 2014 - permalink - https://linuxfr.org/news/d%C3%A9couverte-dune-faille-de-s%C3%A9curit%C3%A9-critique-dans-openssl-de-debCe genre de trucs c'est pasl a premiere fois :D
Un peu d'histoire via Skunnyk
-
-
-
tbaggery - A Note About Git Commit Messages
April 7, 2014 - permalink - http://tbaggery.com/2008/04/19/a-note-about-git-commit-messages.htmlconseils pour les messages de commit
-
github.com/dalen/dm-puppetdb-adapter
April 7, 2014 - permalink - https://github.com/dalen/dm-puppetdb-adapterror adapter to query puppetdb
-
-
-
-
-
sysdig | Home
April 4, 2014 - permalink - http://www.sysdig.org/Un outil pour monitorer son systeme qui a l'air bien + dev actif
"Think of it as strace + tcpdump + lsof + awesome sauce."
-
Redis new data structure: the HyperLogLog - Antirez weblog
April 4, 2014 - permalink - http://antirez.com/news/75D'après ce que j'ai compris, hyperloglog est un algo qui a été implémenté dans redis et qui permet de compter plus rapidement et à moindre cout le nombre d'objet unique
-
-
-