-
-
Writing a Kubernetes Operator in Python without frameworks and SDK
August 16, 2019 - permalink - https://medium.com/flant-com/kubernetes-operator-in-python-451f2d2e33f3simple example on how to write a kubernetes operator
-
-
-
-
-
-
-
-
-
-
-
Note: core dns
April 3, 2019 - permalink - https://links.infomee.fr/shaare/5m2syAUn cluster EKS est livré avec un Deployment pour core dns avec 2 replicas
ça suffit pour commencer, mais avec beaucoup de pods qui tournent on a commencé à avoir des erreurs DNS
On a passé le replicas à 5 et tout va mieux, plus d'erreurs
-
Note: Define requests and limits
April 3, 2019 - permalink - https://links.infomee.fr/shaare/O-2LkwTips :
start with low request and high limits
observe..
increase request to request what needed in normal processing
lower limits to... what your strategy is. It can be 10% more than request for example or the same than request if you want to be safe
-
-
-
Note: Kubernetes monitoring
March 28, 2019 - permalink - https://links.infomee.fr/shaare/z1yAkgPas toujours simple de s'y retrouver :
https://github.com/coreos/prometheus-operator
https://github.com/coreos/prometheus-operator/tree/master/contrib/kube-prometheusLa différence entre ces deux là est expliqué dans le README : https://github.com/coreos/prometheus-operator#prometheus-operator-vs-kube-prometheus
Ce qu'il faut retenir, c'est que si l'on veut une solution end-to-end de monitoring de son cluster, il faut utiliser kube-prometheus qui installe le prometheus operator et plein d'autres choses. D'après le Readme de kube prometheus, le projet s'utilise comme une lib qui permet de générer des manifests yaml qu'on va ensuite apply.
Le projet a aussi été packagé avec helm. Si on veut custom les manifests, ça a l'air plus facile à utiliser que le jsonnet de kube prometheus :
https://github.com/helm/charts/tree/master/stable/prometheus-operator
-
-
-
kiam/README.md at master · uswitch/kiam · GitHub
March 27, 2019 - permalink - https://github.com/uswitch/kiam/blob/master/README.mdUne alternative à kube2iam qui est apparemment plus secure
-
-
-
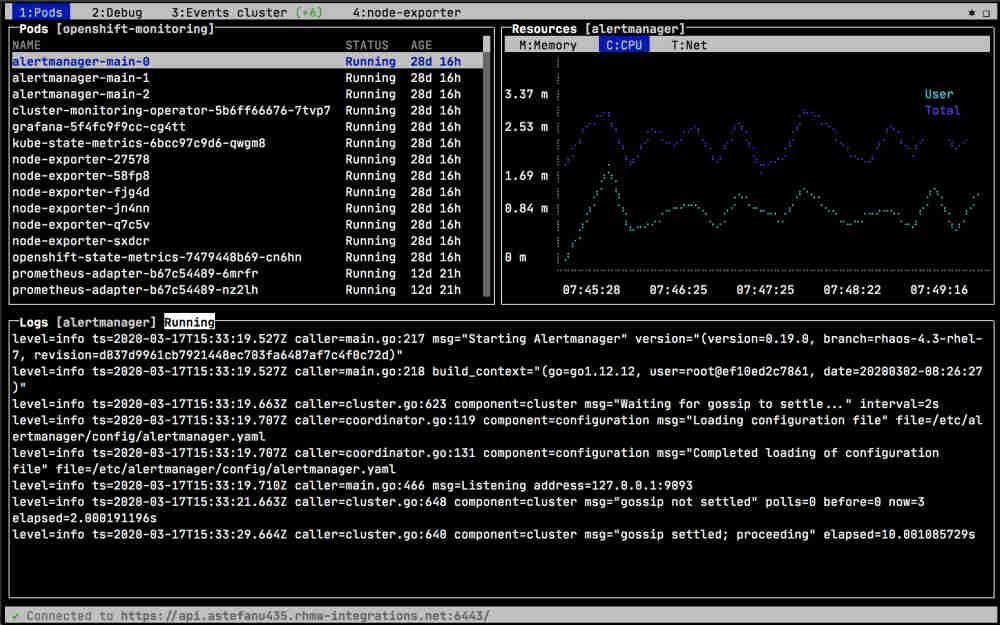
boz/kail: kubernetes log viewer
March 25, 2019 - permalink - https://github.com/boz/kailun projet similaire à kubetail
-
astefanutti/kubebox: ⎈❏ Terminal and Web console for Kubernetes
March 25, 2019 - permalink - https://github.com/astefanutti/kubeboxà voir ce que ça donne comparé à k9s
-
-
Removing spec.replicas of the Deployment resets replicas count to single replica · Issue #67135 · kubernetes/kubernetes
March 25, 2019 - permalink - https://github.com/kubernetes/kubernetes/issues/67135Si on a créé un Deployment avec un apply -f en spécifiant le champs replicas et qu'on décide d'enlever ce champs (pour ne plus qu'il soit géré de manière statique mais plutot dynamique avec un HPA par exemple)
Il faut faire attention car le comportement par défaut va définir replicas à 1
Pour éviter ça, avant de apply le Deployment sans le champs replicas, il faut faire un :
kubectl apply edit-last-applied deployment my-deployment
Et supprimer le champs replicas
-
Horizontal Pod Autoscaler Walkthrough - Kubernetes
March 25, 2019 - permalink - https://kubernetes.io/docs/tasks/run-application/horizontal-pod-autoscale-walkthrough/Pour que ça marche bien il faut que ses CPU requests soient cohérents
-
kubernetes/autoscaler: Autoscaling components for Kubernetes
March 25, 2019 - permalink - https://github.com/kubernetes/autoscalerLorsque le HPA (horizontal pod autoscaler) démarre trop de pods, ces pods vont être en pending. Il faut plus de nodes pour les faire tourner.
C'est le but du kubernetes autoscaler qui va reconfigurer l'autoscaling group des nodes pour en ajouter/enlever suivant l'usage
https://eksworkshop.com/scaling/deploy_ca/
Le pod qui fait tourner ça doit avoir les bon droits IAM pour pouvoir modifier l'ASG
voir : https://blog.csanchez.org/2018/11/14/installing-kube2iam-in-aws-kubernetes-eks-cluster/
-
Force deployment rolling-update · Issue #27081 · kubernetes/kubernetes
March 25, 2019 - permalink - https://github.com/kubernetes/kubernetes/issues/27081kubectl patch deployment web -p "{\"spec\":{\"template\":{\"metadata\":{\"labels\":{\"date\":\"
date +'%s'\"}}}}}"mieux :
kubectl rollout restart daemonset/filebeat-filebeat
kubectl rollout restart deployment/web
-
-
-
-
-
-
-
philpep/imago: Ensure kubernetes pods run on latest images builds from the docker registry
March 15, 2019 - permalink - https://github.com/philpep/imagoPeut être utile dans certains cas, je me le garde de côté
-
-
-
Using Helm without Tiller - Giant Swarm
March 11, 2019 - permalink - https://blog.giantswarm.io/what-you-yaml-is-what-you-get/Pour obtenir les yaml sans installer un helm chart :
helm template \
--values ./values/prometheus.yaml \
--output-dir ./manifests \
./charts/prometheus
-
-
-
-
-
coreos/prometheus-operator: Prometheus Operator creates/configures/manages Prometheus clusters atop Kubernetes
March 9, 2019 - permalink - https://github.com/coreos/prometheus-operatorPrometheus Operator vs. kube-prometheus
The Prometheus Operator makes the Prometheus configuration Kubernetes native and manages and operates Prometheus and Alertmanager clusters. It is a piece of the puzzle regarding full end-to-end monitoring.
kube-prometheus combines the Prometheus Operator with a collection of manifests to help getting started with monitoring Kubernetes itself and applications running on top of it.
https://github.com/coreos/prometheus-operator/tree/master/contrib/kube-prometheus
-
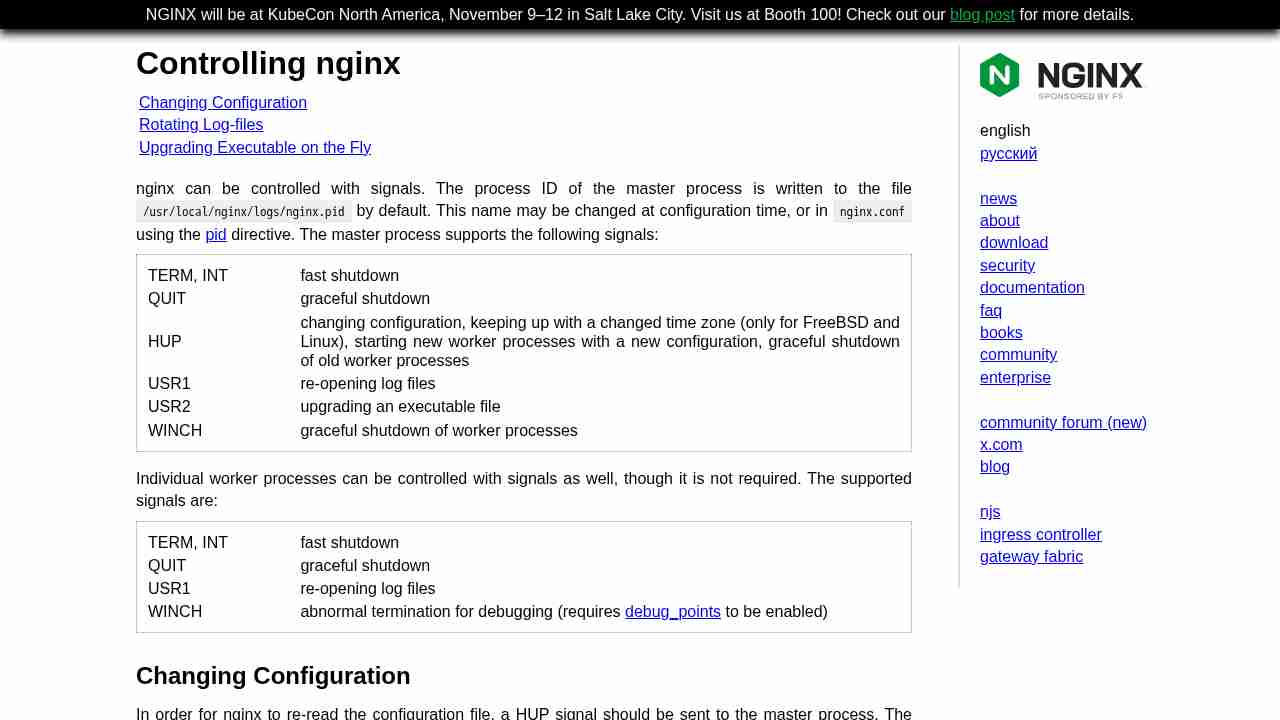
Controlling nginx
March 8, 2019 - permalink - http://nginx.org/en/docs/control.htmlPour un graceful shutdown de nginx, il faut un SIGQUIT
Kubernetes envoie du SIGTERM alors on peut utiliser un preStop script pour être + cool
https://kubernetes.io/docs/tasks/configure-pod-container/attach-handler-lifecycle-event/#define-poststart-and-prestop-handlersOn peut aussi utiliser le preStop pour s'assuret que le container nginx sidecar s'arrête bien avant l'autre container en posant un lock dans un shared volume. Le preStop de l'autre container va attendre que le lock soit supprimé pour se couper. Le preStop du nginx va supprimer le lock quand il a bien terminé.
On crée le lock dans un postStart
via Meetup k8s bbc speaker
-
-
-
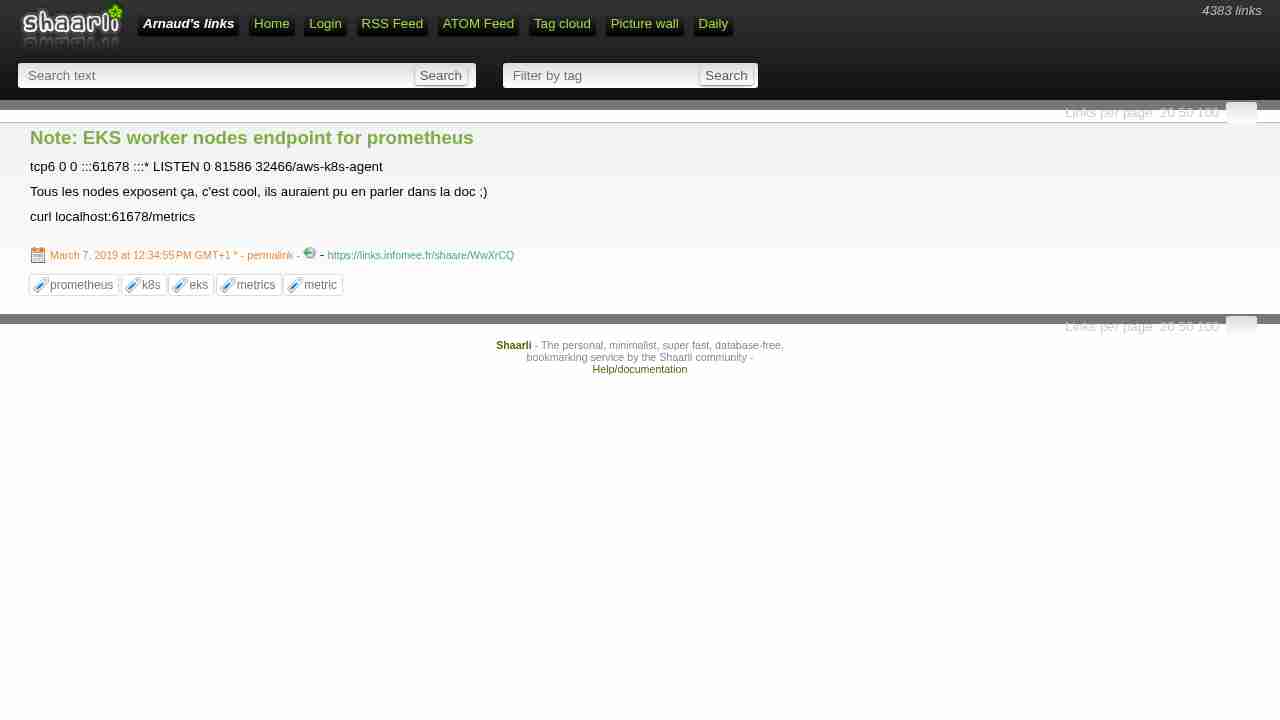
Note: EKS worker nodes endpoint for prometheus
March 7, 2019 - permalink - https://links.infomee.fr/shaare/WwXrCQtcp6 0 0 :::61678 :::* LISTEN 0 81586 32466/aws-k8s-agent
Tous les nodes exposent ça, c'est cool, ils auraient pu en parler dans la doc ;)
curl localhost:61678/metrics
-
kubernetes-incubator/external-dns: Configure external DNS servers (AWS Route53, Google CloudDNS and others) for Kubernetes Ingresses and Services
March 6, 2019 - permalink - https://github.com/kubernetes-incubator/external-dnsmarche bien, j'ai quand même créé une nouvelle zone et donné les droits dans le role IAM seulement sur celle-ci pour ne pas tout mélanger
Il faut désactiver le upsert only sinon les entrées DNS ne sont pas supprimées quand le service est supprimé et quand on le recrée, il n'arrive pas à update
-
Kubernetes/kubectl Ignores Annotation Changes | 8bitzen
March 6, 2019 - permalink - https://blog.8bitzen.com/05-07-2018-k8s-kubecl-ignores-annotation-changes/ça m'est arrivé, bien galère..
Il faut ajouter des quotes aux value des annotations pour qu'elles soient prise en compte lors d'un apply