-
AWS - VPC Networking for Beginners - DZone Cloud
October 11, 2016 - permalink - https://dzone.com/articles/aws-vpc-networking-beginnersSo, an elastic ip and an igw in the routing table are two criterion for an instance to be available directly from the internet. Subnets with such routing tables attached to them are also known as public subnets (non-local traffic routed to internet gateway), as any instance with an elastic ip can be publicly available from this subnet.
-
-
-
-
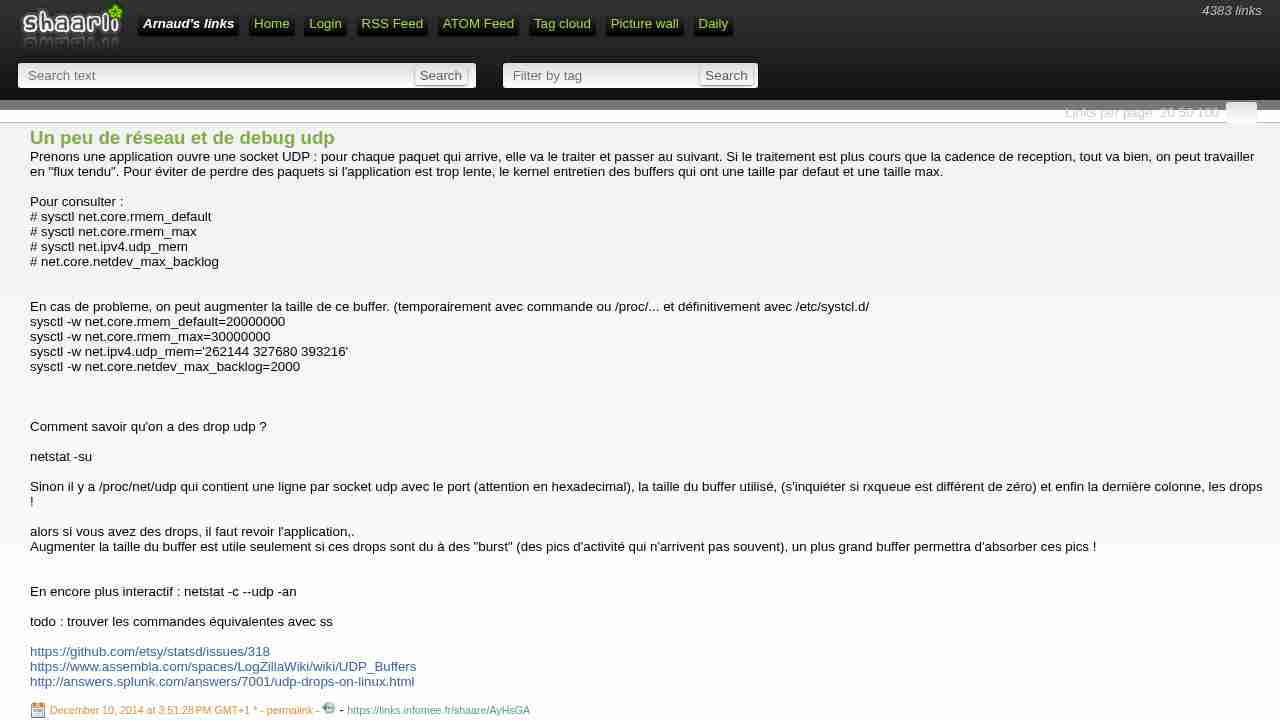
Un peu de réseau et de debug udp
December 10, 2014 - permalink - https://links.infomee.fr/shaare/AyHsGAPrenons une application ouvre une socket UDP : pour chaque paquet qui arrive, elle va le traiter et passer au suivant. Si le traitement est plus cours que la cadence de reception, tout va bien, on peut travailler en "flux tendu". Pour éviter de perdre des paquets si l'application est trop lente, le kernel entretien des buffers qui ont une taille par defaut et une taille max.
Pour consulter :
sysctl net.core.rmem_default
sysctl net.core.rmem_max
sysctl net.ipv4.udp_mem
net.core.netdev_max_backlog
En cas de probleme, on peut augmenter la taille de ce buffer. (temporairement avec commande ou /proc/... et définitivement avec /etc/systcl.d/
sysctl -w net.core.rmem_default=20000000
sysctl -w net.core.rmem_max=30000000
sysctl -w net.ipv4.udp_mem='262144 327680 393216'
sysctl -w net.core.netdev_max_backlog=2000Comment savoir qu'on a des drop udp ?
netstat -su
Sinon il y a /proc/net/udp qui contient une ligne par socket udp avec le port (attention en hexadecimal), la taille du buffer utilisé, (s'inquiéter si rxqueue est différent de zéro) et enfin la dernière colonne, les drops !
alors si vous avez des drops, il faut revoir l'application,.
Augmenter la taille du buffer est utile seulement si ces drops sont du à des "burst" (des pics d'activité qui n'arrivent pas souvent), un plus grand buffer permettra d'absorber ces pics !En encore plus interactif : netstat -c --udp -an
todo : trouver les commandes équivalentes avec ss
https://github.com/etsy/statsd/issues/318
https://www.assembla.com/spaces/LogZillaWiki/wiki/UDP_Buffers
http://answers.splunk.com/answers/7001/udp-drops-on-linux.html
-
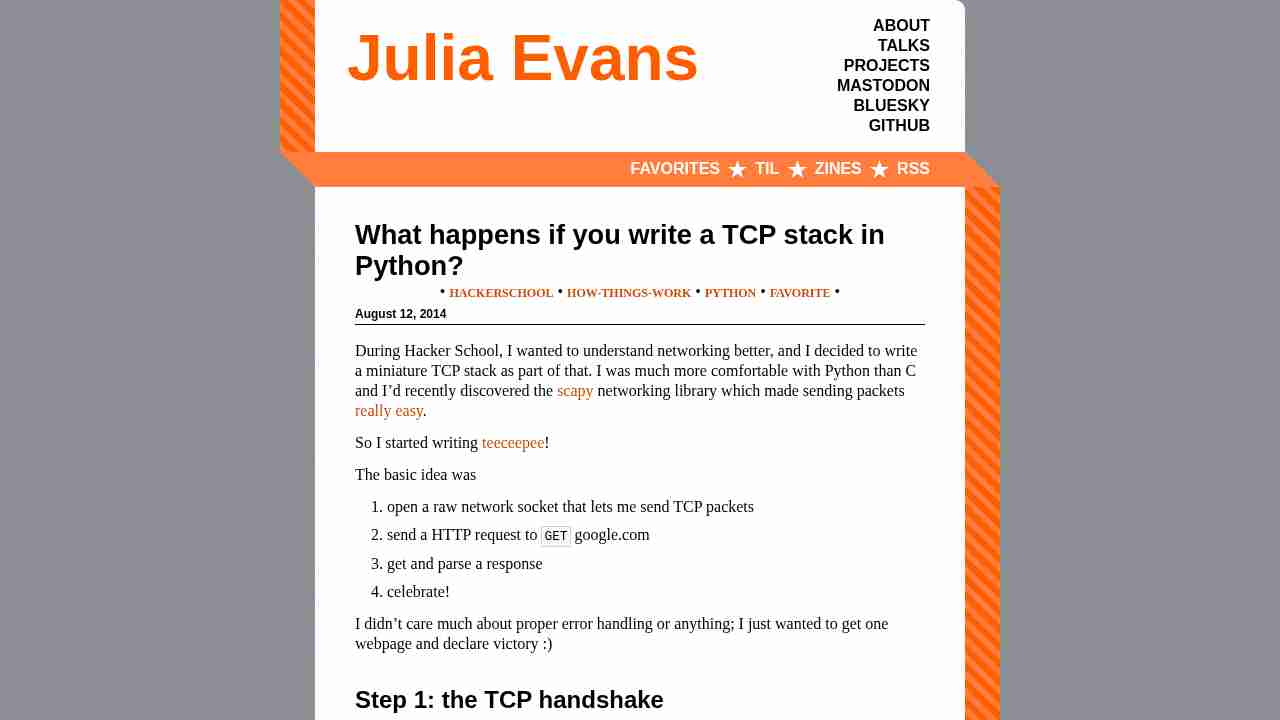
What happens if you write a TCP stack in Python? - Julia Evans
August 12, 2014 - permalink - http://jvns.ca/blog/2014/08/12/what-happens-if-you-write-a-tcp-stack-in-python/Pour le fun et le learning : faire du tcp avec python / scapy
via sametmax
-
Why TCP/IP is on the way out
July 30, 2014 - permalink - http://www.networkworld.com/article/2459286/why-tcp/why-tcp/ip-is-on-the-way-out.html#tk.rss_all10 fois plus rapide! J'ai du mal à y croire..
-
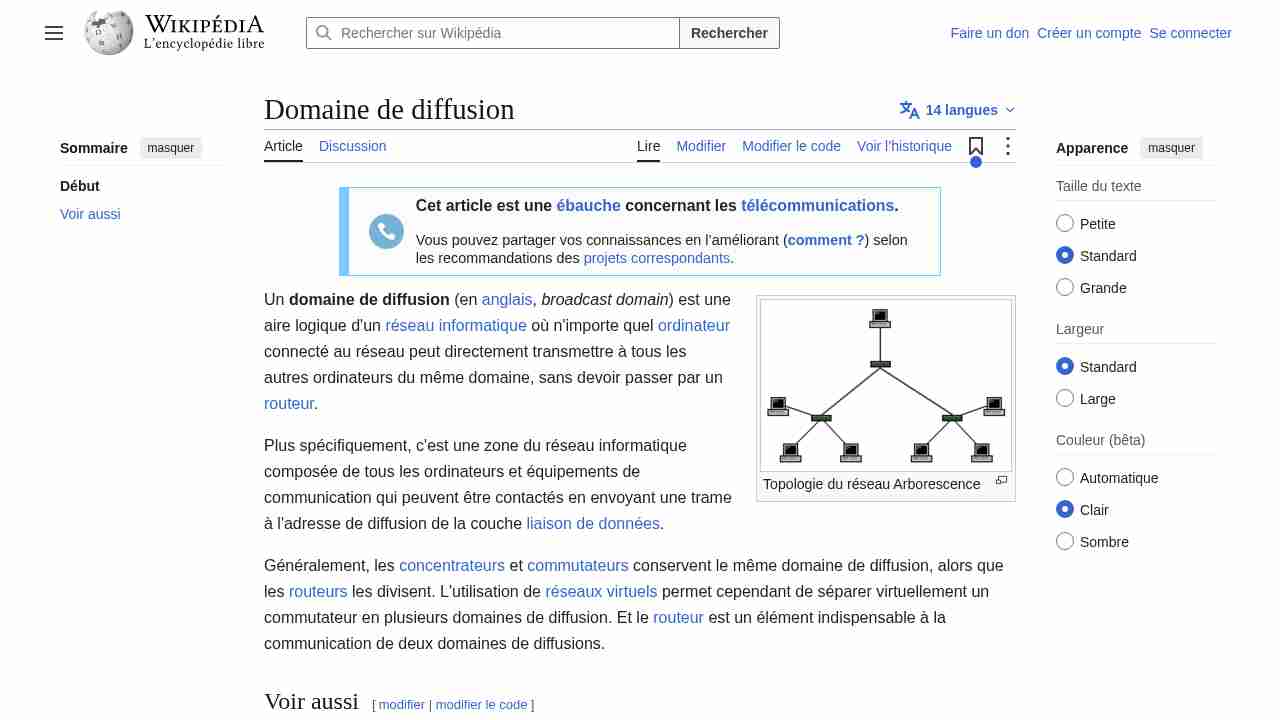
Domaine de diffusion — Wikipédia
July 30, 2014 - permalink - http://fr.wikipedia.org/wiki/Domaine_de_diffusionPetite révision du vocabulaire, ça fait pas de mal ;)
+ http://fr.wikipedia.org/wiki/Domaine_de_collision
-
-
-
-
-
Nmap Cheat Sheet: From Discovery to Exploits, Part 2: Advance Port Scanning with Nmap And Custom Idle Scan - InfoSec Institute
May 21, 2014 - permalink - http://resources.infosecinstitute.com/nmap-cheat-sheet-discovery-exploits-part-2-advance-port-scanning-nmap-custom-idle-scan/jme garde ça pour plus tard
via arnaudb
-
Puppet et nexus3000
March 22, 2014 - permalink - http://youtu.be/QExKz-iIpYcPuppet qui sattaque au monde du reseau avec le nuxus3000 :o
Clin d'oeil à ubiqube
-
-
Ncat - Netcat for the 21st Century
November 13, 2013 - permalink - http://nmap.org/ncat/Alternative plus évoluée à netcat : ncat
via ArnaudB
-
Deprecated Linux networking commands and their replacements | Doug Vitale Tech Blog
November 5, 2013 - permalink - https://dougvitale.wordpress.com/2011/12/21/deprecated-linux-networking-commands-and-their-replacements/ifconfig netstat route .. autant de cmd à abandonner!
-
Blog Stéphane Bortzmeyer: Le bitsquatting menace-t-il les utilisateurs de l'Internet ?
May 25, 2013 - permalink - http://www.bortzmeyer.org/bitsquatting.htmlArticle intéressant sur le "bitsquatting"
Notion à connaitre
-
Apache MINA — Apache MINA
May 13, 2013 - permalink - http://mina.apache.org/Apache MINA is a network application framework which helps users develop high performance and high scalability network applications easily. It provides an abstract event-driven asynchronous API over various transports such as TCP/IP and UDP/IP via Java NIO.
-
» Linuxaria – Everything about GNU/Linux and Open source Monitor your bandwidth from the Linux shell
March 23, 2013 - permalink - http://linuxaria.com/article/monitor-your-bandwidth-from-the-linux-shell?lang=ennload sur debian pour monitorer en temps réel la bande passante d'un serveur
-